Clés mécaniques
Peu coûteuses au départ
Adaptées à un petit local, mais difficiles à auditer et coûteuses à reprendre après une perte.


Une solution de gestion d’accès attire vite les promesses larges : badges plus simples, portes connectées, droits centralisés, sécurité renforcée. Pour une PME, le vrai sujet est plus concret. Il faut savoir qui entre, quand, où, pour combien de temps, et qui peut modifier ces règles sans créer de faille.
TeamViewer, choisir l’accès distant sans ouvrir trop de risques fait l'objet d'un décryptage dédié dans TeamViewer.
Wildgate peut servir de point d’entrée pour réfléchir à ce besoin, à condition de ne pas le traiter comme une formule magique. Avant de choisir une plateforme, il faut comparer les usages réels : salariés, visiteurs, prestataires, zones sensibles, horaires atypiques, intégration informatique et contraintes de données personnelles. C’est cette lecture qui évite d’acheter un contrôle d’accès trop léger, trop lourd ou mal gouverné.
Commencez par les portes, pas par la démo. Ce repère oblige à partir du terrain avant la promesse logicielle.
Le contrôle d’accès physique ne consiste pas seulement à remplacer une clé par un badge. Il doit réduire trois irritants : les doubles qui circulent sans suivi, les droits qui restent actifs après un départ et les accès temporaires improvisés pour les visiteurs ou les prestataires. Si la solution ne règle pas ces trois points, elle modernise l’apparence sans vraiment changer le risque.
La première question à poser est donc simple : quels accès posent problème aujourd’hui ? Dans une petite structure, il peut s’agir de l’entrée principale, d’une salle serveur, d’un atelier, d’un local stock ou d’un étage partagé. Dans une organisation multi-sites, le sujet devient plus large : synchronisation des droits, délégation aux responsables locaux, audit centralisé et reprise quand un lecteur tombe en panne.
Wildgate, ou toute autre solution comparable, doit être évalué comme un système d’exploitation des accès. Le lecteur visible sur la porte n’est qu’un bout de la chaîne. Derrière, il faut une console claire, des profils compréhensibles, des alertes sobres, des exports utiles et un mode de secours documenté.
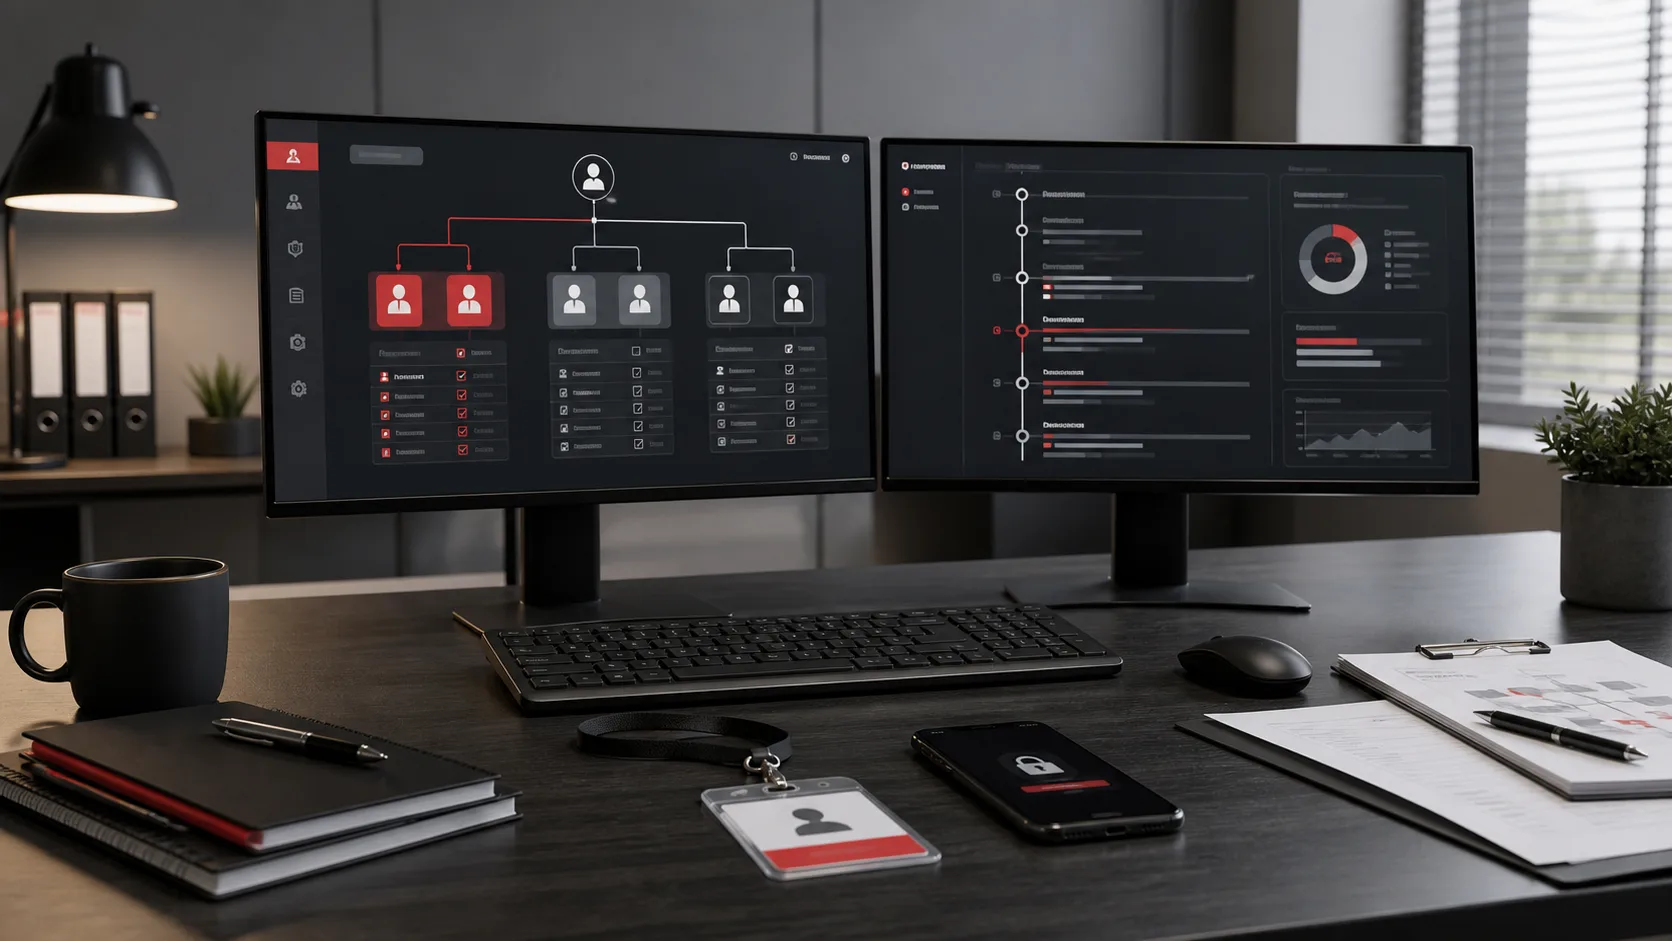
Le badge RFID reste le choix le plus lisible pour beaucoup de PME, mais le confort ne suffit pas : le support choisi engage aussi le risque. Il se prête bien aux équipes stables, aux accès par zone et aux environnements où l’on veut former rapidement les utilisateurs. Sa limite est connue : un badge se perd, se prête, s’oublie ou reste actif si la révocation immédiate n’est pas organisée. Cette simplicité impose donc une discipline de stock, de retour et de désactivation.
Le smartphone apporte une meilleure souplesse pour les salariés mobiles, les espaces partagés et certains prestataires. Il peut réduire les badges physiques et simplifier l’enrôlement, mais il ajoute d’autres questions : téléphone personnel ou professionnel, batterie, perte du mobile, dépendance à une application, compatibilité avec les lecteurs et assistance aux personnes moins à l’aise.
La biométrie doit être traitée à part. Elle paraît robuste parce qu’elle lie l’accès à une caractéristique personnelle, mais elle touche à des données sensibles. La CNIL rappelle que les dispositifs biométriques en milieu professionnel sont strictement encadrés et qu’une solution moins intrusive doit être privilégiée lorsqu’elle suffit. En pratique, une PME ne devrait pas choisir l’empreinte, le visage ou l’iris pour un simple confort de passage.
| Support | Intérêt principal | Point de vigilance | Bon usage |
|---|---|---|---|
| Badge | Simple, économique, facile à comprendre | Perte, prêt, révocation oubliée | Bureaux, ateliers, accès salariés classiques |
| Mobile | Droits rapides, expérience fluide, accès temporaires | Dépendance applicative, assistance, équipement personnel | Équipes nomades, coworking, visiteurs encadrés |
| Code PIN | Secours ou accès ponctuel | Partage, observation, renouvellement | Usage limité, jamais seul sur zone sensible |
| Biométrie | Identité difficile à prêter | Données sensibles, justification forte | Cas exceptionnel, après analyse documentée |
Le bon choix dépend moins de la technologie que de la criticité. Une salle de pause, un stock de valeur et un local réseau n’ont pas le même niveau de menace. L’ANSSI rappelle, pour l’authentification, qu’il faut adapter les moyens au contexte et mener une analyse de risque. Cette logique vaut aussi pour l’accès physique quand il se connecte au système d’information.
Pour approfondir ce point, consultez Exploration approfondie de PowerShell : automatisation et, qui traite plus précisément de exploration approfondie de powershell : automatisation et gestion simplifiées.
Une solution moderne devient pertinente quand elle simplifie l’exploitation quotidienne. Le bon outil est celui que l’équipe saura tenir ; sinon, la console devient décorative. Si l’entreprise a un seul local, dix badges et peu de turn-over, une installation traditionnelle peut suffire. Si elle gère plusieurs zones, des horaires différents, des prestataires récurrents et des départs réguliers, la centralisation prend beaucoup plus de valeur. Le changement devient alors organisationnel, pas seulement technique.
Le bon arbitrage dépend de la taille du site, du rythme des changements et de la criticité des zones.
Peu coûteuses au départ
Adaptées à un petit local, mais difficiles à auditer et coûteuses à reprendre après une perte.
Contrôle basique par porte
Intéressant pour une zone simple, moins confortable dès que les droits changent souvent.
Gestion par rôles et journaux
Plus structurante, mais elle exige une gouvernance claire et une exploitation régulière.
Le piège fréquent consiste à acheter une plateforme centralisée sans nettoyer les règles d’accès. On numérise alors le désordre : anciens profils, exceptions jamais revues, prestataires permanents, comptes administrateurs trop nombreux. La migration doit être l’occasion de repartir d’une matrice simple, avec des rôles lisibles et des règles de fin de droit.
Il faut aussi regarder le coût complet, pas seulement le prix du lecteur ou de l’abonnement. Un projet peut inclure la pose, le câblage, les badges, les licences, la formation, la reprise des données, le support, les interventions hors horaires et la maintenance des portes. Une offre moins chère à l’achat peut devenir lourde si chaque changement de droit dépend d’un prestataire externe ou d’une console difficile à déléguer. Le coût caché se voit souvent six mois après la pose, quand les exceptions s’accumulent.
Un pilote court protège le projet et révèle les irritants avant la généralisation. C’est une étape de sécurité autant qu’une étape d’adoption.
Un déploiement réussi commence par un périmètre court. Choisissez deux ou trois zones représentatives : entrée principale, local sensible et accès visiteur. Cela suffit pour tester les badges, l’application mobile, les horaires, les alertes, les exports, la procédure d’urgence et le support utilisateur. Une bascule générale dès le premier jour rend chaque incident plus cher.
La méthode la plus saine tient en cinq étapes :
Cette préparation évite de confondre technologie et organisation. Un lecteur moderne ne compense pas un processus flou. À l’inverse, une console sobre et bien tenue peut améliorer la sécurité même avec des moyens techniques modestes.
Le pilote doit produire des preuves simples : un badge perdu est-il révoqué en moins de quelques minutes ? Un visiteur peut-il recevoir un accès limité sans ouvrir toute l’entreprise ? Un responsable métier comprend-il les droits de son équipe ? Le mode secours est-il utilisable sans appeler trois personnes ?
Ces tests valent mieux qu’une démonstration parfaite sur un environnement préparé, car ils révèlent la vraie charge du projet : support de proximité, clarté des rôles, temps de révocation, qualité des exports et capacité à reprendre la main quand une porte ne répond plus. C’est là que l’on distingue une solution exploitable d’un simple équipement séduisant.
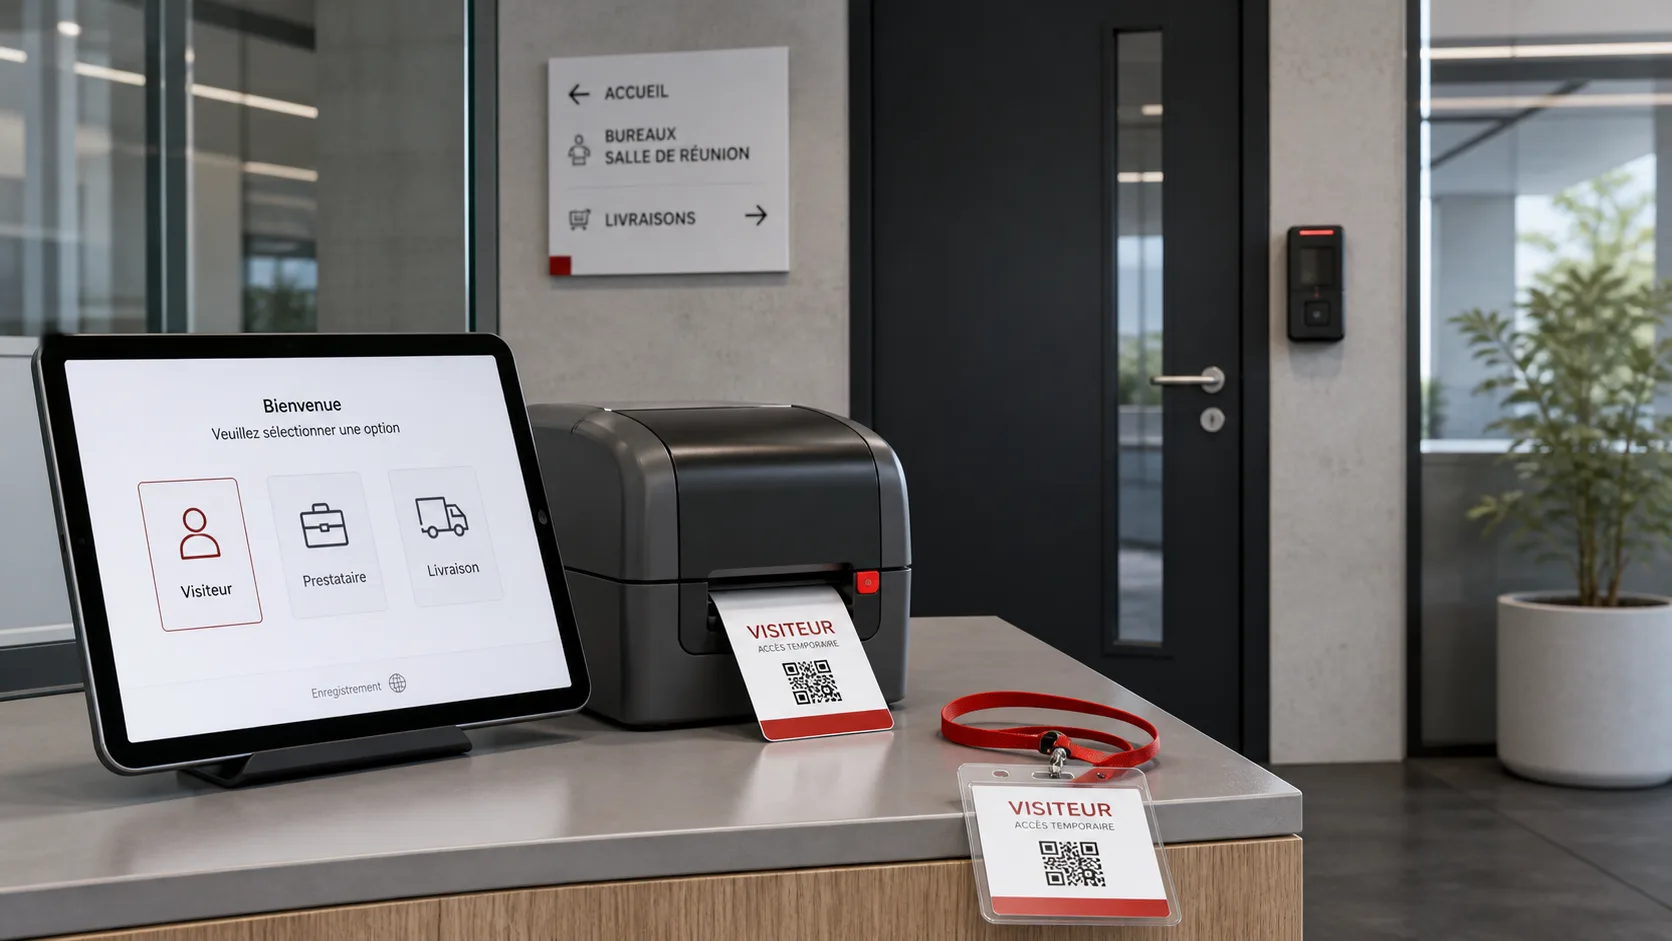
Les failles les plus gênantes ne viennent pas toujours d’une intrusion spectaculaire. Le risque ordinaire se loge dans les droits dormants. Elles naissent souvent d’un badge oublié dans un tiroir, d’un prestataire dont l’accès reste valable six mois, ou d’un ancien salarié qui figure encore dans un groupe. La qualité d’une solution se voit donc dans la manière dont elle traite la fin de droit. Cette logique compte autant que le lecteur installé sur la porte.
Pour les visiteurs, le droit devrait avoir une durée courte, une zone précise et un responsable interne identifié. Pour les prestataires réguliers, il faut éviter les droits permanents par confort. Un accès chantier, maintenance ou livraison peut être récurrent sans être illimité. Pour les départs de salariés, la révocation doit être reliée au processus RH ou, au minimum, à une checklist obligatoire le dernier jour.
Pour approfondir ce point, consultez Navi lec : tout savoir sur cette, qui traite plus précisément de navi lec : tout savoir sur cette solution pour piloter sa maison.
Cette discipline est encore plus importante dans les entreprises hybrides, où les mêmes personnes passent du bureau, au télétravail, puis à un site client. Le contrôle d’accès ne doit pas devenir un frein administratif, mais il doit garder une trace claire des exceptions. Une exception acceptée oralement, sans date de fin, finit presque toujours par devenir un droit oublié.
Ils paraissent ordinaires, mais ils révèlent vite la maturité de la gestion d’accès.

Son accès doit rester borné par contrat, zone et horaire. Le renouvellement automatique sans revue crée un angle mort.

Une promotion ou une mutation ne doit pas seulement ajouter des droits. Les anciens accès doivent aussi être retirés.
La règle pratique est sobre : fixer une date d’expiration par défaut dès que l’accès n’est pas structurel.
Si l’utilisateur a encore besoin d’entrer, le droit sera renouvelé. Sinon, le droit disparaît sans dépendre de la mémoire d’un administrateur, ce qui réduit les oublis sans ajouter une revue manuelle permanente.
Les journaux d’accès sont indispensables pour comprendre un incident, mais tout journal utile doit avoir une limite claire. C’est ce qui le rend défendable dans la durée.
Ils servent à vérifier une règle, à auditer une zone sensible et à comprendre une anomalie. Ils ne doivent pas devenir un outil de surveillance permanente des salariés. Une PME doit définir ce qui est enregistré, qui consulte les traces, combien de temps elles sont conservées et dans quelles situations elles sont exploitées.,
Ce point est particulièrement important si le contrôle d’accès dialogue avec l’informatique : compte utilisateur, annuaire, badge, application mobile ou authentification multifacteur. Plus les systèmes se parlent, plus il faut documenter les responsabilités. Le responsable sécurité ne doit pas modifier seul les règles RH, et l’administrateur informatique ne doit pas disposer d’un pouvoir d’accès illimité sans journalisation. Une séparation minimale des rôles protège aussi l’administrateur en cas d’incident.
La conservation des logs mérite une règle courte, compréhensible et appliquée. Garder trop peu d’historique peut rendre un incident impossible à analyser ; garder trop longtemps des traces détaillées expose l’entreprise à une collecte disproportionnée. Le bon compromis dépend de la criticité des zones, du cadre interne et des obligations applicables, mais il doit être décidé avant la mise en production.
La biométrie demande encore plus de prudence. Dans la plupart des PME, elle n’est pas nécessaire pour une entrée de bureaux.
Elle peut être étudiée dans des contextes très sensibles, mais seulement après justification, information des personnes, étude des alternatives et maîtrise stricte des données. L’argument pratique ne suffit pas, car l’identifiant biométrique ne se remplace pas comme un badge perdu.
Une solution centralisée devient intéressante si les droits changent souvent, si plusieurs zones ont des niveaux de sensibilité différents, si les prestataires sont nombreux, si les audits prennent trop de temps ou si l’entreprise ouvre plusieurs sites. Dans ces cas, la cohérence opérationnelle compte autant que la sécurité.
À l’inverse, il vaut mieux temporiser si personne n’est nommé pour administrer les droits, si l’entreprise ne sait pas quelles portes protéger, si le réseau local est instable ou si le projet est lancé uniquement parce qu’une technologie paraît plus moderne. Une plateforme de contrôle d’accès est un outil d’exploitation. Sans propriétaire métier, elle vieillit aussi mal qu’un trousseau de clés mal tenu. Attendre permet parfois de clarifier les rôles avant de figer une architecture.
Ces vérifications doivent être faites avant la démonstration commerciale.
La bonne décision est donc moins spectaculaire qu’un argumentaire produit : commencez par la cartographie, testez un pilote, nettoyez les droits existants, puis seulement comparez les plateformes. Si Wildgate répond clairement à ces besoins, il mérite d’être étudié. Sinon, la priorité reste de remettre de l’ordre dans les accès avant d’ajouter une couche logicielle.
Pour approfondir ce point, consultez pratique pour déverrouiller votre téléphone sans le, qui traite plus précisément de guide pratique pour déverrouiller votre téléphone sans le code d’accès.
Deux références institutionnelles utiles pour encadrer les sujets biométrie, authentification et analyse de risque.
Cadre des dispositifs biométriques de contrôle d’accès au travail et nécessité de privilégier une solution moins intrusive quand elle suffit.
ConsulterRappel sur l’analyse de risque et l’authentification multifacteur selon le contexte d’accès.
Consulter
À lire aussi
Une présentation réussie ne tient pas qu'aux outils utilisés. Que vous choisissiez PowerPoint ou Google Slides, ce qui marque votre [ ]
· ·9 min 
L'IA chinoise Manus suscite un engouement inédit dans les directions digitales. Présentée comme un agent autonome, elle ne se limite [ ]
· ·11 min 
Un extranet peut simplifier les échanges avec clients, partenaires ou fournisseurs, à condition de le cadrer comme un vrai outil de gestion.
· ·10 min 
Un débit « AMZ Digital FRA » sur votre relevé et des questions qui s'enchaînent ? Cette mention renvoie à [ ]
· ·7 min 
Un ATS comme HR4You ne remplace pas le jugement RH. Il devient utile quand les étapes, les droits, les données et les indicateurs sont cadrés avant le déploiement.
· ·11 min 
Vous vous demandez si un accident de travail peut se conclure par une reprise sans certificat final ? Vous n'êtes [ ]
· ·10 min Un recap net, des sorties a surveiller et nos meilleurs debriefs sans spam.
Aucun spam. Désinscription en un clic.
