Deux catégories de logiciels malveillants à connaître
Un logiciel malveillant est un programme conçu pour nuire, espionner, voler des données ou prendre le contrôle d’un appareil. Pour répondre simplement à la question, deux catégories fréquentes sont les rançongiciels et les logiciels espions.
Les connaître aide à réagir plus vite : un rançongiciel bloque ou chiffre les fichiers pour faire pression, tandis qu’un logiciel espion cherche plutôt à rester discret pour collecter mots de passe, captures, frappes clavier ou informations personnelles.
En bref
✓Deux catégories à citer facilement : rançongiciel et logiciel espion.
✓Le rançongiciel chiffre ou bloque les données puis réclame une rançon.
✓Le logiciel espion surveille l’activité et peut voler des identifiants.
✓D’autres familles existent : cheval de Troie, ver, virus, adware ou rootkit.
✓La meilleure défense combine mises à jour, sauvegardes, prudence sur les pièces jointes et MFA.
Quelles sont deux catégories de logiciels malveillants ?
Deux catégories simples à citer sont les rançongiciels et les logiciels espions. Un rançongiciel chiffre ou bloque vos fichiers pour réclamer de l’argent. Un logiciel espion surveille discrètement l’activité afin de voler des identifiants, données personnelles, captures d’écran ou informations bancaires.
Catégorie
Ce qu’elle fait
Premier réflexe
Rançongiciel
Chiffre ou bloque les fichiers
Isoler l’appareil, ne pas payer dans la précipitation
Logiciel espion
Surveille et collecte des données
Changer les mots de passe depuis un appareil sain
Cheval de Troie
Se fait passer pour un logiciel légitime
Désinstaller, scanner, vérifier les accès ouverts
Ver informatique
Se propage sur le réseau
Déconnecter, corriger la faille, contrôler les postes voisins
Un malware se repère rarement à son nom : il faut regarder son comportement et le risque immédiat.
Pourquoi ces deux exemples sont faciles à comprendre
Le rançongiciel est visible parce qu’il produit souvent une crise nette : fichiers illisibles, message de rançon, serveur inaccessible, activité stoppée. C’est le type d’attaque qui transforme une mauvaise sauvegarde en problème majeur.
Le logiciel espion est plus discret. Il peut rester installé longtemps, enregistrer des frappes, observer le navigateur, capturer des données ou transmettre des informations à distance. Le danger vient de cette discrétion : l’utilisateur continue à travailler alors que ses accès sont compromis.
À lire aussi
transfert fichiers sécurisé : les repères utiles pour aller plus loin sur transférer des fichiers vite et sans ouvrir une faille.
Les autres familles à connaître
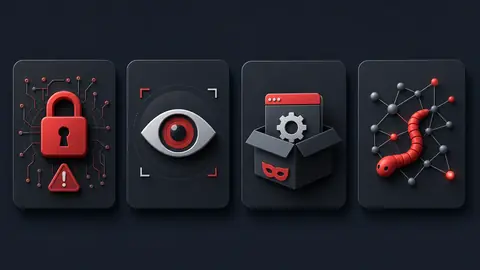
Un cheval de Troie ressemble à un fichier ou une application utile, mais ouvre une porte à l’attaquant. Un ver se propage de machine en machine, souvent en exploitant une faille. Un virus s’attache à un fichier ou programme et se déclenche quand celui-ci est exécuté.
Dans la vraie vie, les attaques mélangent souvent plusieurs techniques. Une pièce jointe peut lancer un cheval de Troie, qui vole un mot de passe, puis permet une intrusion plus large. C’est pour cela qu’il vaut mieux raisonner en chaîne d’attaque plutôt qu’en étiquette isolée.
Les familles se recoupent parfois : un cheval de Troie peut installer un espion ou préparer un rançongiciel.
Les signes qui doivent vous alerter
Un malware ne se présente presque jamais avec une alerte claire. Les signaux les plus fréquents sont un ordinateur qui ralentit brutalement, des fenêtres inhabituelles, un navigateur qui change de page d’accueil, des fichiers qui deviennent inaccessibles ou un compte qui envoie des messages sans votre accord.
Dans un contexte gaming, méfiez-vous aussi des faux mods, cracks, launchers alternatifs, packs de textures douteux et fichiers partagés sur des serveurs non officiels. Le piège est simple : l’utilisateur pense installer un bonus ou un outil pratique, alors qu’il donne des droits à un programme inconnu.
Catégorie de malware ou méthode d’attaque ?
Il faut distinguer la famille du logiciel et la méthode utilisée pour l’installer. Le phishing, par exemple, n’est pas toujours un malware : c’est souvent une méthode pour voler un mot de passe ou pousser au téléchargement. Une faille non corrigée peut aussi servir à installer ensuite un cheval de Troie ou un rançongiciel.
Cette nuance évite une erreur de diagnostic. Supprimer un fichier suspect ne suffit pas si le mot de passe a déjà été volé. À l’inverse, changer tous les mots de passe ne corrige pas une machine encore infectée. Il faut traiter l’appareil, les accès et les sauvegardes dans le bon ordre.
Comment réduire le risque au quotidien ?
Mettre à jour le système, le navigateur, les jeux, launchers et logiciels métiers.
Garder des sauvegardes déconnectées ou protégées contre l’effacement automatique.
Activer l’authentification multifacteur sur les comptes importants.
Refuser les cracks, mods douteux et faux launchers, fréquents dans l’univers gaming.
Ne pas ouvrir une pièce jointe pressante sans vérifier l’expéditeur et le contexte.
Pour une petite équipe, ajoutez une règle simple : un poste suspect sort du réseau avant le grand nettoyage. On évite ainsi qu’un ver ou un rançongiciel atteigne les dossiers partagés, les NAS ou les comptes cloud synchronisés.
Les priorités pour une petite équipe
Une petite structure n’a pas toujours une équipe sécurité, mais elle peut réduire fortement le risque avec quelques règles stables. Les sauvegardes doivent être testées, les comptes administrateurs limités, les postes mis à jour et les accès sensibles protégés par MFA. Ce socle compte plus qu’un outil spectaculaire mal configuré.
Gardez aussi une liste courte des personnes à prévenir en cas d’incident : responsable, prestataire informatique, hébergeur, banque, assureur si nécessaire. Quand un rançongiciel arrive, perdre deux heures à chercher qui appeler aggrave la situation. Une procédure simple vaut mieux qu’un document long jamais lu.
Poste suspect
Les gestes dans les 10 premières minutes
Le but est de limiter la propagation avant de chercher une explication complète.
✓Couper le Wi-Fi ou débrancher le câble réseau.
✓Ne pas redémarrer en boucle si des fichiers sont chiffrés.
✓Prévenir l’équipe ou le support au lieu de tester seul.
✓Conserver les messages d’erreur et captures utiles.
✓Changer les mots de passe depuis un appareil sain.
Quand demander de l’aide ?
Demandez de l’aide rapidement si plusieurs fichiers deviennent illisibles, si un message de rançon apparaît, si des connexions inconnues sont visibles, si un compte administrateur a été utilisé sans raison ou si des données personnelles peuvent être exposées. Dans ces cas, le temps compte.
Pour un poste familial, une réinstallation propre peut parfois suffire après sauvegarde saine. Pour une entreprise, il faut documenter les symptômes, vérifier les sauvegardes, analyser les journaux et décider si une déclaration ou une notification est nécessaire.
La réponse à retenir
Si l’on vous demande de citer deux catégories de logiciels malveillants, répondez : rançongiciel et logiciel espion. Le premier bloque ou chiffre les données, le second surveille et vole des informations. Ensuite, ajoutez que la protection repose surtout sur les sauvegardes, les mises à jour, le MFA et la prudence face aux fichiers douteux.
Questions fréquentes
Un virus est une catégorie de malware. Malware est le terme général qui regroupe virus, rançongiciels, logiciels espions, chevaux de Troie et autres programmes malveillants.
Cela dépend du contexte. Un rançongiciel peut bloquer l’activité, tandis qu’un espion discret peut voler des accès pendant longtemps.
Non. Il aide, mais il doit être complété par les mises à jour, sauvegardes, mots de passe solides, MFA et bonnes habitudes de téléchargement.
Déconnectez l’appareil si un comportement anormal apparaît, ne saisissez plus de mot de passe dessus et changez vos accès depuis un appareil sain.
Sources utiles
Sources utiles
Références officielles pour approfondir les risques et les premiers réflexes.
Fasciné par la magie des pixels et la richesse des récits immersifs, j'ai naturellement orienté mon parcours vers le développement web. Aujourd'hui, je manie avec aisance…
Microsoft Intune devient utile quand le déploiement est cadré. Voici une méthode progressive pour sécuriser les appareils sans casser le quotidien des équipes.


 · ·13 min





