Inventaire
Voir les appareils, versions, utilisateurs et plateformes avant de décider.


Microsoft Intune promet une gestion moderne des postes, mobiles et applications. Dans la pratique, le premier déploiement réussit rarement parce que l’on a cliqué vite dans la console. Il réussit parce que l’équipe IT a défini un périmètre pilote, des règles lisibles, une méthode de retour arrière et une manière claire d’expliquer le changement aux utilisateurs, y compris lorsque l’appareil appartient au salarié ou dépend d’une application métier fragile.
Intune n’est pas seulement un outil MDM. C’est une brique Microsoft cloud qui relie inscription des appareils, configuration, conformité, protection applicative, déploiement logiciel et accès conditionnel. Pour une PME ou une équipe hybride, le risque n’est pas de manquer de fonctions. Le risque est plutôt de vouloir tout activer trop tôt, sans savoir ce qui doit être bloquant, ce qui doit d’abord être observé et ce qui doit rester hors périmètre pendant le pilote.
Avant d’ouvrir les profils de configuration, formulez le résultat attendu. Voulez-vous inventorier les appareils, imposer un code PIN, chiffrer les postes, distribuer des applications, protéger les mobiles personnels ou préparer une sortie progressive d’un ancien outil ? Chaque objectif appelle un chemin de déploiement différent, avec ses risques, ses dépendances et ses messages utilisateurs. Cette phrase de cadrage doit être écrite avant la première règle.
Cette clarification évite une erreur courante : confondre “gérer” et “verrouiller”. Une machine peut être inscrite dans Intune sans recevoir immédiatement toutes les restrictions possibles. Une politique de conformité peut signaler un écart sans bloquer l’accès dès le premier jour. Cette nuance rassure les métiers et donne à l’IT le temps de traiter les cas limites.
Le bon démarrage consiste à rendre le parc visible, puis à le durcir par étapes contrôlées, avec des règles compréhensibles par le support.
La partie invisible compte autant que la console Intune. Il faut contrôler les licences Microsoft 365 ou Intune disponibles, les rôles d’administration, les groupes Entra ID, les règles d’identité, les plateformes concernées et la situation actuelle des appareils. Sans cette base, le premier profil peut produire des effets incohérents selon les utilisateurs, notamment si certains comptes n’ont pas les mêmes droits ou les mêmes licences.
Regardez aussi la réalité du parc. Les postes Windows sont-ils joints à Entra ID, hybrides, en domaine local, ou déjà gérés par Configuration Manager ? Les mobiles sont-ils personnels ou fournis par l’entreprise ? Les Mac sont-ils minoritaires mais critiques ? Une réponse vague à ces questions mène souvent à des politiques trop générales, donc à des exceptions que personne ne sait ensuite maintenir proprement.
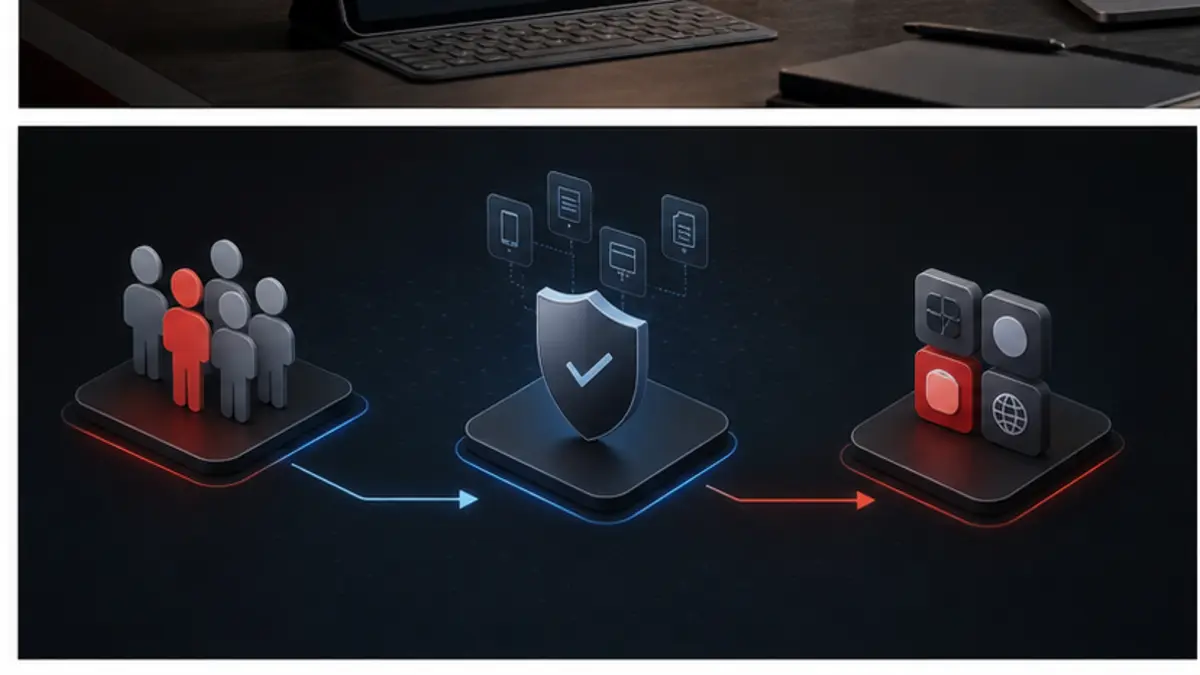
Un pilote Intune ne doit pas être composé uniquement de techniciens volontaires. Ils savent contourner, réparer et accepter des irritants que les utilisateurs métiers ne toléreront pas. Le pilote doit inclure des profils représentatifs : un poste standard, un manager mobile, un utilisateur terrain, une personne avec matériel ancien et un cas applicatif sensible. C’est cette diversité contrôlée qui révèle les vrais frottements avant la vague large.
Limitez pourtant le volume. Dix à trente appareils suffisent souvent pour révéler les scénarios cassants avant le déploiement large.
| Groupe | Rôle | Critère de sortie |
|---|---|---|
| IT pilote | Valider inscription et profils de base | Aucun blocage critique pendant plusieurs jours |
| Métier test | Vérifier les usages réels | Applications et accès quotidiens fonctionnels |
| Exceptions | Identifier anciens postes, VPN, périphériques | Décision : corriger, exclure ou remplacer |
| Vague 1 | Étendre à une équipe complète | Support capable de traiter les tickets récurrents |
L’inscription place l’appareil dans le périmètre de gestion. Les profils appliquent des réglages. La conformité évalue si l’appareil respecte les exigences. Ces trois étages se ressemblent dans la console, mais ils n’ont pas le même impact. Les mélanger trop tôt crée des diagnostics illisibles, car l’équipe ne sait plus si le problème vient de l’identité, du terminal, de la règle ou de l’application.
Commencez par inscrire correctement les appareils et vérifier l’inventaire. Ajoutez ensuite quelques configurations peu risquées : nommage, Wi-Fi, certificats si nécessaire, paramètres de base, règles de sécurité évidentes. La conformité arrive quand vous savez ce que le parc peut réellement respecter.
Une règle bloquante appliquée trop tôt transforme un projet de modernisation en crise support évitable pour tout le monde.
Un déploiement lisible sépare observation, configuration, contrôle et blocage.
Voir les appareils, versions, utilisateurs et plateformes avant de décider.
Appliquer des réglages utiles et réversibles sur le pilote.
Mesurer chiffrement, version OS, code, sécurité et état attendu.
Bloquer seulement quand les règles sont comprises et testées.
Un poste conforme mais inutilisable reste un échec. Les applications critiques doivent donc être traitées tôt : navigateur, suite bureautique, VPN, outils métiers, agents de sécurité, client de communication, imprimantes ou scripts nécessaires. Intune peut aider à les pousser, mais la qualité du packaging décide souvent de l’expérience utilisateur, surtout quand une installation exige un redémarrage, une dépendance ou un paramètre silencieux précis.
Pour approfondir ce point, consultez Outlook classique bloqué, qui traite plus précisément de outlook classique bloqué, les bons réflexes avant d’appeler le support.
Testez l’installation, la désinstallation, les mises à jour et les dépendances. Vérifiez aussi le moment où l’application arrive : trop tard après l’inscription, elle crée un creux de productivité ; trop tôt, elle peut masquer un problème de profil. Le bon rythme est celui qui permet à l’utilisateur de travailler dès la première ouverture de session. Cette exigence paraît simple, mais elle oblige à tester le poste comme un utilisateur réel.
Les politiques de conformité servent à déterminer si un appareil est acceptable : chiffrement, code, version minimale, sécurité active, absence de jailbreak ou état de menace selon les intégrations. Elles deviennent puissantes avec l’accès conditionnel, mais cette puissance doit être progressive. Au départ, il vaut mieux observer les non-conformités, comprendre leurs causes et distinguer un vrai risque d’un simple retard de mise à jour.
Un exemple simple : si vous exigez une version Windows minimale mais que 20 % du parc est en retard, le problème n’est pas seulement Intune. Il touche au cycle de mise à jour, à la compatibilité applicative et à la disponibilité des utilisateurs. La conformité révèle alors une dette d’exploitation, pas seulement un bouton à activer.
Bloquez seulement quand le remède est prêt, documenté et compris par le support qui devra traiter les premiers refus d’accès.
Un blocage propre dépend de quatre réponses déjà testées.
Le groupe pilote doit être connu et limité.
La règle doit expliquer un risque réel, pas une préférence floue.
Le support doit connaître l’action attendue.
Les exceptions doivent être temporaires et traçables.
C’est ici que le projet devient visible pour les utilisateurs, car une règle d’accès se ressent immédiatement dans le travail quotidien.
L’accès conditionnel est souvent la partie la plus sensible du projet. Il peut demander un appareil conforme, une authentification forte, une localisation attendue ou une application approuvée. Mal préparé, il bloque des utilisateurs légitimes. Bien préparé, il transforme Intune en garde d’entrée cohérent pour Microsoft 365 et les applications connectées, sans dépendre uniquement de la mémoire des utilisateurs ou du support.
Commencez avec des politiques en mode rapport ou limitées à un groupe pilote lorsque c’est possible. Excluez les comptes d’urgence selon les bonnes pratiques internes, testez les scénarios mobiles et documentez les messages d’erreur. Le support doit savoir expliquer pourquoi un accès est refusé, quelle action corrige la situation et quand escalader vers l’administrateur qui possède la politique.
Le support doit être prêt avant la communication générale. Les réponses doivent être simples, et l’escalade clairement nommée.
Un déploiement Intune sans support préparé se juge rarement sur sa qualité technique. Il se juge sur les tickets que personne ne sait résoudre. Avant la vague large, écrivez les cinq incidents probables : appareil non inscrit, application absente, conformité rouge, accès bloqué, utilisateur sans droits ou profil qui ne s’applique pas. Ajoutez pour chacun une capture attendue, un premier diagnostic et une limite d’escalade.
Pour chaque incident, indiquez le premier contrôle, l’action de correction et le point d’escalade. Ajoutez une procédure de retour arrière pour les profils les plus risqués. Cela ne signifie pas reculer au moindre inconfort ; cela signifie que l’équipe IT garde le contrôle du changement, même quand une règle se comporte différemment sur un appareil ancien ou un utilisateur nomade.
Toutes les règles ne doivent pas devenir bloquantes au même moment.
Observer
Corriger l’inscription avant de bloquer.
Stabiliser
Résoudre le packaging avant la conformité stricte.
Planifier
Déployer progressivement avec communication utilisateur.
Durcir
Bloquer après pilote, exceptions et support prêts.
Un déploiement Intune devient vite confus quand Windows, macOS, Android et iOS sont traités comme un seul bloc. Les plateformes n’ont pas les mêmes modes d’inscription, les mêmes contraintes utilisateur, les mêmes profils disponibles ni les mêmes irritants. La première règle est donc simple : une plateforme prioritaire, puis les autres dans un ordre assumé.
Dans beaucoup de PME, Windows arrive en premier parce qu’il porte les applications métier et la sécurité poste. Les mobiles peuvent suivre avec des règles plus légères, surtout si l’entreprise accepte les appareils personnels. Les Mac demandent une attention particulière, car un petit nombre d’utilisateurs peut concentrer des besoins critiques : direction, création, développement ou communication.
Un parc mixte se pilote par scénarios. Les profils copiés-collés créent vite des exceptions invisibles.
Le socle initial doit rester lisible. Chiffrement, verrouillage de session, version minimale raisonnable, antivirus ou protection équivalente, code sur mobile, inventaire applicatif et capacité d’effacement sélectif forment souvent un premier niveau solide. Ce n’est pas spectaculaire, mais ce socle réduit déjà le risque sans multiplier les exceptions, et il donne au support des règles faciles à expliquer.
Évitez de commencer par les réglages les plus fins : restrictions périphériques agressives, durcissement navigateur très détaillé, politiques très nombreuses ou profils différents pour chaque micro-population. Ces raffinements ont leur place, mais après stabilisation. Au départ, chaque règle doit pouvoir être expliquée en une phrase et testée facilement.
Si une règle demande trois pages d’explication au support, elle n’est pas encore prête pour la vague large. Simplifiez-la ou gardez-la en pilote.
Beaucoup d’organisations ne partent pas d’une page blanche. Elles ont déjà Configuration Manager, des GPO, des scripts, un outil de sécurité, des images postes, un VPN ou des habitudes de support. Intune doit alors entrer dans un paysage existant, pas prétendre le remplacer en une semaine.
La co-gestion ou la transition progressive permet de déplacer certains workloads sans casser l’exploitation. Mais elle demande une cartographie claire : qui configure quoi, quelle règle gagne en cas de conflit, où se lit l’état réel du poste, et quel outil reste source de vérité pendant la migration. Sans cette réponse, deux consoles peuvent appliquer des intentions opposées.
Le vrai progrès consiste parfois à retirer une ancienne règle avant d’en ajouter une nouvelle dans Intune, surtout après des années de GPO empilées.
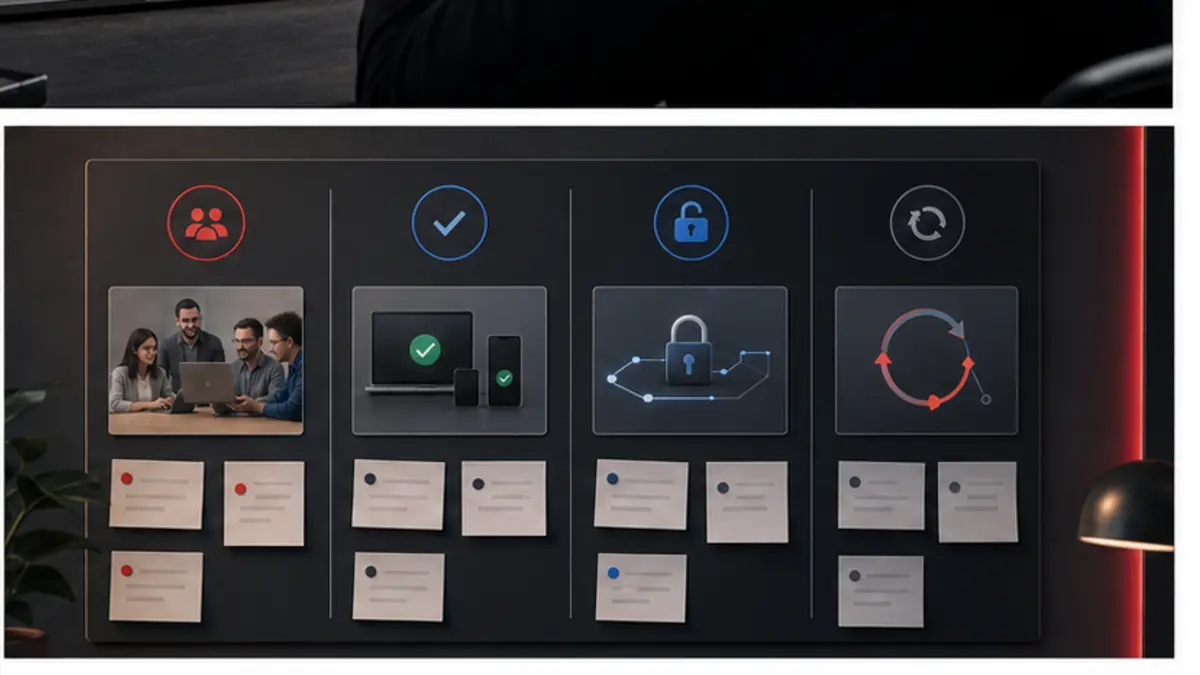
Intune touche des éléments que les utilisateurs voient : inscription, portail d’entreprise, demandes de conformité, installation automatique d’applications, messages d’accès refusé, redémarrages et parfois changement de comportement sur mobile. Une communication courte évite beaucoup de tickets. Elle doit expliquer ce qui change, pourquoi, quand demander de l’aide et ce qu’il ne faut pas faire, surtout sur un appareil personnel ou un poste utilisé en déplacement.
Ne promettez pas que tout sera invisible. Certains changements doivent être assumés : plus de sécurité, moins de liberté sur certains appareils, vérification de conformité, installation d’un portail ou d’un profil. Les utilisateurs acceptent mieux une contrainte claire qu’un blocage soudain présenté comme un bug.
La première erreur est de viser le parc complet avant d’avoir compris les appareils atypiques. La deuxième est d’activer l’accès conditionnel sans support prêt. La troisième est de créer trop de profils qui se chevauchent. La quatrième est d’oublier les applications, alors que ce sont elles qui déterminent le ressenti utilisateur. La cinquième est de traiter la conformité comme une sanction plutôt que comme un diagnostic.
Une autre erreur est plus discrète : ne pas nommer de propriétaire pour les politiques. Six mois plus tard, personne ne sait pourquoi une règle existe, si elle peut être modifiée ou quel groupe elle devait cibler. Chaque politique importante devrait avoir un objectif, un propriétaire, une date de revue et une note de changement.
Ce n’est pas de la bureaucratie. C’est ce qui évite au tenant de devenir illisible six mois plus tard.
Les bons indicateurs tiennent sur une page. Au-delà, ils décrivent le projet mais ne guident plus vraiment la prochaine décision.
La réussite ne se limite pas au nombre d’appareils inscrits. Mesurez les inscriptions réussies, les échecs par plateforme, les applications installées, les appareils conformes, les tickets support, les blocages d’accès et les exceptions ouvertes. Ces indicateurs racontent la santé réelle du déploiement, mais aussi la capacité de l’équipe à absorber la vague suivante sans dégrader le quotidien.
Gardez un tableau court. S’il faut vingt indicateurs pour comprendre l’état du projet, personne ne le lira. Trois chiffres suffisent souvent au comité : pourcentage d’appareils inscrits, taux de conformité exploitable et nombre d’incidents bloquants non résolus.
Un bon tableau de bord sert à décider la prochaine vague. Il ne doit pas décorer une réunion.
La première semaine doit rester volontairement modeste. Jour un : licences, rôles et groupes. Jour deux : inscription de quelques appareils IT. Jour trois : profil de configuration simple. Jour quatre : première application critique. Jour cinq : conformité en observation et bilan des irritants. Ce rythme paraît lent, mais il évite le grand mélange qui rend les incidents impossibles à attribuer.
Ensuite seulement, élargissez. Ajoutez une équipe métier, puis une vague plus large, puis les règles conditionnelles plus strictes. Intune devient robuste quand il est traité comme un produit interne : versionné, documenté, mesuré et expliqué.
La prochaine action est concrète : choisissez dix appareils pilotes, listez trois règles indispensables et interdisez-vous d’activer une règle bloquante tant que les applications critiques ne sont pas stables.
Le sujet de référencement payant sea pour démarrer sans brûler son budget est développé dans référencement payant SEA.
Références consultées pour cadrer les fonctions Intune, l’inscription, la conformité, l’accès conditionnel et les licences.

À lire aussi

Le Firestick TV stick transforme n'importe quel écran en plateforme de divertissement. Pour en tirer le meilleur, vous avez [ ]
 · ·13 min

Le guide clair pour partager une connexion internet avec un PC, une tablette ou une console : méthode, sécurité, data et dépannage.
· ·8 min 
La qualité d'une navigation en ligne ne se devine pas ; elle se mesure. Pourtant, beaucoup hésitent encore à lancer un [ ]
· ·15 min 
Voici comment couper l'overlay Discord globalement ou par jeu, vérifier le raccourci et corriger les conflits qui gênent les FPS ou l'affichage.
· ·5 min 
Un message d'absence Teams utile ne se limite pas à un statut : il doit indiquer la période, le relais, l'urgence et rester cohérent avec Outlook.
· ·12 min 
Windows Server reste utile si ses rôles sont clairs. Voici comment décider entre maintien local, migration 2025, gestion hybride et cloud.
· ·21 min Un recap net, des sorties a surveiller et nos meilleurs debriefs sans spam.
Aucun spam. Désinscription en un clic.
