Base
Inventaire
Quels rôles tournent réellement sur chaque serveur ?
Impact décision : Évite de migrer des services inutiles ou oubliés.

Windows Server n’est plus seulement “le serveur Windows de l’entreprise”. En 2026, il sert surtout à garder la maîtrise de l’identité, des fichiers, des applications internes, de la virtualisation et des accès, tout en raccordant progressivement l’infrastructure locale au cloud quand cela a du sens.
Pour approfondir ce point, consultez passer de Windows à Linux, qui traite plus précisément de passer de windows à linux sans perdre ses repères.
La question n’est donc pas de savoir si Windows Server est moderne ou dépassé. La bonne question est plus opérationnelle : quels rôles doivent rester sur site, lesquels peuvent passer dans le cloud, et comment éviter qu’un annuaire Active Directory historique devienne le point faible de toute la sécurité informatique ? Cette approche évite les débats abstraits entre “tout local” et “tout cloud”, qui répondent rarement aux contraintes réelles d’une PME.
Dans beaucoup d’entreprises, Windows Server reste le socle qui permet aux postes, utilisateurs et applications de travailler ensemble. Il gère les comptes, les permissions, les partages de fichiers, les imprimantes, certains logiciels métier, parfois la téléphonie, les bases de données ou les machines virtuelles. Ce n’est pas toujours visible, mais quand il tombe, l’activité ralentit immédiatement. C’est pourquoi son maintien doit être assumé comme une responsabilité critique, pas comme une vieille habitude informatique.
Le rôle le plus sensible reste l’annuaire. Active Directory centralise les identités, les groupes, les droits d’accès et les politiques de sécurité. C’est pratique, mais cela exige une hygiène stricte : comptes administrateurs séparés, mots de passe locaux maîtrisés, journalisation, sauvegarde de l’état système et contrôle des anciennes délégations.
Windows Server devient moins convaincant quand il sert seulement à conserver une habitude. Si un serveur ne fait qu’héberger trois fichiers peu sensibles ou une application sans dépendance forte, une solution cloud ou SaaS peut être plus simple. En revanche, si vous avez des applications locales, des contraintes de latence, des équipements industriels ou un besoin de domaine Windows, le serveur garde un rôle clair. Le sujet n’est pas de défendre le serveur local, mais de défendre le bon niveau de contrôle.
| Rôle | Utilité réelle | Point de vigilance |
|---|---|---|
| Active Directory | Identités, groupes, stratégies | Protéger les comptes à privilèges |
| Fichiers | Partages, droits, historique | Sauvegarde et restauration testées |
| Hyper‑V | Virtualisation locale | Capacité, réplication, supervision |
| RDS / applications | Accès distant ou logiciel métier | Sécuriser l’exposition réseau |
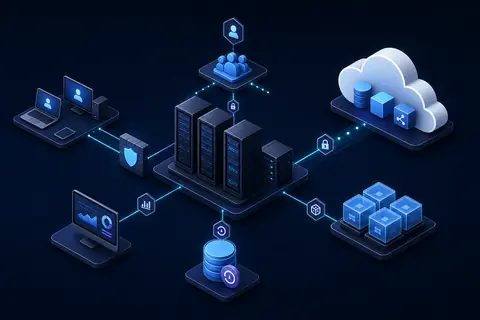
Windows Server 2025 ne transforme pas l’administration système en produit magique. Ses nouveautés intéressent surtout les équipes qui doivent moderniser un socle existant sans tout reconstruire : sécurité renforcée, évolutions d’Active Directory, meilleure intégration hybride, outils d’administration plus récents et améliorations de virtualisation ou de stockage.
Le point important : ne migrez pas uniquement parce qu’une version est nouvelle. Migrez parce qu’un risque ou un besoin le justifie.
Microsoft met en avant plusieurs avancées : Credential Guard activé par défaut sur les machines compatibles, nouveautés Active Directory, OpenSSH disponible plus directement, SMB over QUIC dans les éditions Standard et Datacenter, hotpatch via Azure Arc en préversion, et des capacités de gestion plus proches de l’univers Windows 11. Certaines fonctions sont utiles immédiatement; d’autres demandent un contexte précis, une licence ou une connexion à Azure Arc.
Pour une PME, l’intérêt principal est souvent plus simple : sortir d’une version trop ancienne, réduire la dette de sécurité, standardiser les machines virtuelles et préparer une administration hybride. Une migration bien cadrée apporte plus qu’un nouveau logo de version : elle permet de revoir les droits, nettoyer les vieux comptes, documenter les rôles et tester la reprise après incident. C’est souvent cette remise à plat, plus que la version elle-même, qui rend le projet rentable.
Le choix de version vient après l’état des lieux.
Quels rôles tournent réellement sur chaque serveur ?
Impact décision : Évite de migrer des services inutiles ou oubliés.
Qui possède les droits administrateur et pourquoi ?
Impact décision : Réduit le risque de compromission du domaine.
Avez-vous restauré récemment un serveur test ?
Impact décision : Transforme la sauvegarde en garantie vérifiable.
Les applications supportent-elles la nouvelle version ?
Impact décision : Évite une coupure applicative après migration.
Beaucoup de projets Windows Server échouent parce qu’ils commencent par les machines au lieu de commencer par l’identité. Le domaine, les contrôleurs, les unités d’organisation, les GPO, les comptes de service et les droits hérités racontent souvent vingt ans d’histoire informatique. Il faut les lire avant de les déplacer.
Commencez par les comptes à privilèges. C’est souvent là que le risque réel se cache, avant même le choix de version.
Un compte administrateur utilisé au quotidien, un mot de passe local identique sur tous les postes ou une délégation oubliée sur une OU sensible peuvent suffire à ouvrir la porte à une attaque. Windows Server 2025 améliore plusieurs briques de sécurité, mais il ne corrige pas automatiquement les mauvaises pratiques historiques. Une migration qui recopie les mêmes droits reproduit donc la même faiblesse sur un socle plus récent.
Pour approfondir ce point, consultez iCloud+ ou Google One, qui traite plus précisément de icloud+ ou google one, quel cloud choisir en 2026 ?.
La bonne approche consiste à séparer les rôles : comptes utilisateurs, comptes administrateurs, comptes de service, groupes applicatifs et accès d’urgence. Ensuite seulement, vous pouvez réfléchir aux contrôleurs de domaine, au niveau fonctionnel, aux politiques Kerberos, à LDAP signé ou chiffré, et à l’intégration éventuelle avec Microsoft Entra ID.
Hyper‑V reste une option robuste pour consolider plusieurs serveurs sur un matériel maîtrisé. Il permet de faire tourner un serveur métier, un serveur de fichiers ou un contrôleur de domaine sur des machines virtuelles isolées. Mais la virtualisation locale n’a de sens que si elle est surveillée, sauvegardée et dimensionnée correctement. Un hôte bien conçu doit garder de la marge CPU, mémoire, stockage et réseau, car une panne de capacité se répercute sur toutes les charges hébergées.
Un hôte Hyper‑V saturé n’est pas une économie. C’est un point de panne concentré, surtout sans réplication ni capacité de secours.
Les serveurs de fichiers demandent la même rigueur. Le vrai sujet n’est pas seulement le volume de données, mais les droits, les versions, les partages obsolètes, les ransomwares et la restauration granulaire. Un partage réseau mal rangé peut contenir plus de risques qu’une application critique, simplement parce que personne ne sait qui peut lire quoi.
Pour RDS ou RemoteApp, la question est encore différente. L’accès distant peut rendre un logiciel métier plus simple à diffuser, mais il impose une sécurité forte : MFA quand c’est possible, passerelle, certificats propres, limitation des droits, suivi des connexions et mises à jour régulières. Exposer un service distant “pour dépanner” finit rarement bien.
À valider avant de considérer le serveur comme prêt.
Azure Arc sert à connecter des serveurs locaux ou multicloud à des services de gestion Azure. L’idée n’est pas de transformer instantanément votre infrastructure en cloud public. Elle consiste plutôt à disposer d’un point de pilotage pour l’inventaire, la conformité, certaines mises à jour, la supervision ou des politiques de sécurité. Pour une équipe courte en temps, cette couche peut apporter une visibilité que les outils locaux dispersés ne donnent plus correctement.
Pour compléter cette lecture, Sécuriser OpenSSH sans se couper l’accès au apporte des repères utiles sur sécuriser openssh sans se couper l’accès au serveur.
C’est utile quand l’entreprise garde des serveurs sur site mais veut appliquer une gouvernance plus uniforme. Un parc de quelques serveurs peut rester local tout en remontant de meilleurs signaux d’état. Pour une équipe IT réduite, cette visibilité peut compter autant que la nouveauté technique.
Il faut cependant éviter le réflexe inverse : connecter des serveurs à un portail cloud sans définir qui supervise, qui reçoit les alertes, qui corrige et qui paie. Une brique hybride mal gouvernée ajoute une console de plus. Une brique hybride bien cadrée simplifie les routines et renforce la visibilité d’exploitation.
Une version de Windows Server ne se choisit pas seulement pour ses fonctions. Elle se choisit aussi pour son cycle de support, les droits de licence, les CAL, les usages de virtualisation et la capacité de l’équipe à maintenir le socle pendant plusieurs années. Un serveur stable mais proche de la fin de support devient progressivement un risque, même s’il fonctionne encore parfaitement, parce que les correctifs, les exigences d’assurance et les audits internes finissent par rattraper l’infrastructure.
Les licences peuvent aussi orienter l’architecture. Standard et Datacenter ne répondent pas aux mêmes besoins de virtualisation. Une PME avec deux machines virtuelles n’a pas la même logique qu’un environnement dense avec réplication, clusters ou nombreuses charges isolées. Avant de commander, il faut vérifier le nombre de cœurs, les droits de virtualisation, les accès utilisateurs ou appareils, et les éventuelles licences applicatives liées.
Ce point paraît administratif, mais il évite des arbitrages tardifs. Une architecture techniquement propre peut devenir trop chère si elle ignore les licences. À l’inverse, une consolidation bien pensée peut réduire le nombre d’hôtes, simplifier les sauvegardes et limiter la surface d’administration.
La sauvegarde n’est pas un fichier stocké quelque part. C’est une restauration qui a été testée. Pour Windows Server, cela signifie vérifier les données, mais aussi les rôles : contrôleur de domaine, serveur de fichiers, applications, certificats, base de données, tâches planifiées et configuration réseau.
Un plan de reprise doit répondre à des questions concrètes : combien de temps l’entreprise peut-elle travailler sans ce serveur ? Quelle donnée peut être perdue ? Qui valide le redémarrage ? Où se trouve la sauvegarde hors ligne ? Comment restaurer si l’annuaire lui-même est compromis ? Ces réponses définissent le vrai niveau de résilience, bien mieux qu’un tableau de bord rassurant. Elles obligent aussi à distinguer ce qui doit repartir en une heure, dans la journée ou simplement avant la fin de semaine.
Pour approfondir ce point, consultez vider cache DNS Windows, qui traite plus précisément de vider le cache dns sur windows sans casser sa connexion.
Pour les environnements virtualisés, testez aussi la restauration d’une machine complète et d’un fichier isolé. Les deux besoins existent. Après un ransomware, vous devrez peut-être restaurer un serveur entier. Après une erreur humaine, un seul dossier peut suffire. La qualité d’une infrastructure Windows Server se mesure souvent à cette capacité de retour au calme.
Un serveur Windows ne doit pas être découvert uniquement quand il ralentit. Les journaux d’événements, l’espace disque, les échecs de sauvegarde, les services arrêtés, les certificats proches de l’expiration et les tentatives de connexion anormales doivent remonter avant l’incident. C’est une discipline d’exploitation, pas une option de confort, car un serveur silencieux peut simplement être un serveur que personne ne regarde.
La supervision doit rester lisible. Pour une PME, la simplicité opérationnelle vaut mieux qu’une usine à alertes.
Dix alertes ignorées chaque matin ne servent à rien. Mieux vaut quelques contrôles critiques, avec un responsable identifié et une procédure de correction, qu’un tableau de bord rempli de signaux faibles jamais traités.
Une migration Windows Server réussie commence par un inventaire précis : version, rôle, dépendances, applications, comptes de service, tâches planifiées, certificats, partages, règles pare-feu, sauvegardes et contraintes métier. Ce travail paraît lent, mais il évite les interruptions surprises.
La meilleure migration est rarement la plus rapide. Elle est celle que l’on peut interrompre proprement si un service critique résiste.
Pour Active Directory, ajoutez un nouveau contrôleur propre, vérifiez la réplication, contrôlez DNS, transférez les rôles FSMO si nécessaire, puis retirez l’ancien serveur proprement. Pour un serveur applicatif, testez d’abord l’application sur la nouvelle version. Pour un serveur de fichiers, migrez les données avec les droits et validez la restauration avant de basculer les utilisateurs.
Pour approfondir ce point, consultez Accident travail reprise sans certificat ? Réponse, qui traite plus précisément de accident travail reprise sans certificat ? réponse claire.
Prévoyez aussi un plan de retour arrière. Si une application métier refuse de démarrer, si un certificat manque ou si un partage critique n’est pas accessible, l’équipe doit savoir quoi restaurer, qui prévenir et à quel moment arrêter la bascule. Sans ce plan, la migration devient une prise de risque inutile.
Il faut aussi accepter qu’un serveur local ne soit pas toujours nécessaire. Certaines messageries, applications de collaboration, sauvegardes ou outils métier se gèrent mieux en SaaS. Si votre serveur n’existe que pour maintenir une application ancienne sans valeur stratégique, la vraie modernisation peut être de sortir de cette dépendance.
Le critère n’est pas idéologique. Si le service exige une faible latence locale, une intégration domaine, un équipement industriel ou un contrôle précis des données, Windows Server peut rester logique. Si le besoin est standard, peu sensible et déjà mieux couvert par un service cloud, garder un serveur “par habitude” ajoute de la maintenance invisible, des mises à jour, des sauvegardes et une responsabilité de sécurité continue.
La décision doit donc comparer coût complet, sécurité, temps d’administration, dépendances, compétences internes et risque d’arrêt. Un serveur local gratuit en apparence coûte cher s’il n’est pas patché, surveillé ou restaurable.
Le bon choix dépend du rôle et du risque métier.
Rôle critique local
Identité, fichiers sensibles, applications métier ou contraintes de latence.
Version ancienne ou dette sécurité
À faire avec inventaire, tests, sauvegardes et retour arrière.
Besoin de supervision uniforme
Azure Arc peut aider si la gouvernance est claire.
Usage standard sans dépendance forte
Un SaaS ou service cloud peut réduire la maintenance.
Ne traitez pas Windows Server comme une simple mise à jour technique. Traitez-le comme un audit d’infrastructure. Listez les rôles, les comptes à privilèges, les dépendances applicatives, les sauvegardes et les accès distants. Ensuite, seulement, choisissez la version, le scénario hybride ou le remplacement par un service cloud.
Pour une PME, la meilleure cible est souvent mixte : Active Directory ou fichiers critiques bien sécurisés sur site, services standardisés dans le cloud, supervision plus centralisée et migration progressive des anciens serveurs. Cette approche évite les grands discours et répond au besoin réel : une infrastructure fiable, compréhensible et restaurable.
Le prochain geste utile est simple : ouvrez votre inventaire serveur et marquez chaque rôle avec trois statuts — garder, migrer, remplacer. Vous saurez rapidement si Windows Server 2025 est une vraie priorité ou seulement une étape dans un plan plus large.
Pour approfondir ce point, consultez minecraft couche diamant, qui traite plus précisément de diamant minecraft, la meilleure couche à miner en 2026.
Références officielles consultées pour cadrer version, sécurité et gestion hybride.

À lire aussi

Le Firestick TV stick transforme n'importe quel écran en plateforme de divertissement. Pour en tirer le meilleur, vous avez [ ]
 · ·13 min

Le guide clair pour partager une connexion internet avec un PC, une tablette ou une console : méthode, sécurité, data et dépannage.
· ·8 min 
La qualité d'une navigation en ligne ne se devine pas ; elle se mesure. Pourtant, beaucoup hésitent encore à lancer un [ ]
· ·15 min 
Voici comment couper l'overlay Discord globalement ou par jeu, vérifier le raccourci et corriger les conflits qui gênent les FPS ou l'affichage.
· ·5 min 
Microsoft Intune devient utile quand le déploiement est cadré. Voici une méthode progressive pour sécuriser les appareils sans casser le quotidien des équipes.
· ·11 min 
Un message d'absence Teams utile ne se limite pas à un statut : il doit indiquer la période, le relais, l'urgence et rester cohérent avec Outlook.
· ·12 min Un recap net, des sorties a surveiller et nos meilleurs debriefs sans spam.
Aucun spam. Désinscription en un clic.
