Enregistrements DNS : comprendre les types, les usages et les erreurs à éviter
Les enregistrements DNS sont les petites lignes de configuration qui décident où partent les visiteurs, les emails et une partie des services connectés à un domaine. Quand ils sont propres, personne ne les remarque. Quand ils sont faux, un site peut disparaître, une messagerie peut tomber en panne ou un outil SaaS peut refuser de valider un domaine. Le DNS n’est donc pas un détail technique : c’est la signalisation de base d’un nom de domaine.
Le piège vient du vocabulaire. A, AAAA, CNAME, MX, TXT, NS, SOA, SRV, PTR ou CAA ressemblent à des abréviations interchangeables. En réalité, chaque type répond à une question différente. Une bonne zone DNS ne consiste pas à remplir toutes les cases disponibles, mais à publier les bonnes réponses pour le web, les emails, la sécurité et les services réellement utilisés.
En bref
✓Un enregistrement DNS associe un nom à une information technique : adresse IP, serveur mail, alias, autorité ou validation.
✓A et AAAA servent au web et aux applications en pointant vers des adresses IPv4 ou IPv6.
✓MX et TXT sont essentiels pour la messagerie, notamment SPF, DKIM et DMARC.
✓Le TTL explique pourquoi un changement peut être visible chez certains utilisateurs et pas encore chez d’autres.
✓Avant toute modification, il faut identifier le serveur autoritaire, sauvegarder l’ancienne valeur et prévoir un retour arrière.
Une zone DNS claire permet de savoir quel service répond pour chaque nom du domaine.
Ce qu’est réellement un enregistrement DNS
Un enregistrement DNS est une entrée publiée dans une zone DNS. Cette entrée contient un nom, un type, une valeur et souvent un TTL. Le nom peut être le domaine racine, comme exemple.fr, ou un sous-domaine, comme www, mail, app ou api. Le type indique la nature de la réponse attendue. La valeur donne l’adresse, l’alias, le serveur ou le texte à publier.
Cette logique évite de mémoriser des adresses IP ou des chemins techniques. Le navigateur, le serveur mail ou l’application interroge le DNS, puis utilise la réponse. Pour l’utilisateur, tout paraît instantané. Pour l’administrateur, chaque ligne engage un service précis. Modifier un A ne corrige pas un SPF. Changer un MX ne déplace pas le site web. Ajouter un TXT ne remplace pas un CNAME.
La première compétence consiste donc à lire une zone comme une carte. Qui gère l’autorité ? Où pointe le site ? Qui reçoit les emails ? Quels services externes valident le domaine ? Quels anciens enregistrements traînent encore ? Cette lecture évite beaucoup de corrections au hasard.
Comment la résolution DNS trouve la bonne réponse
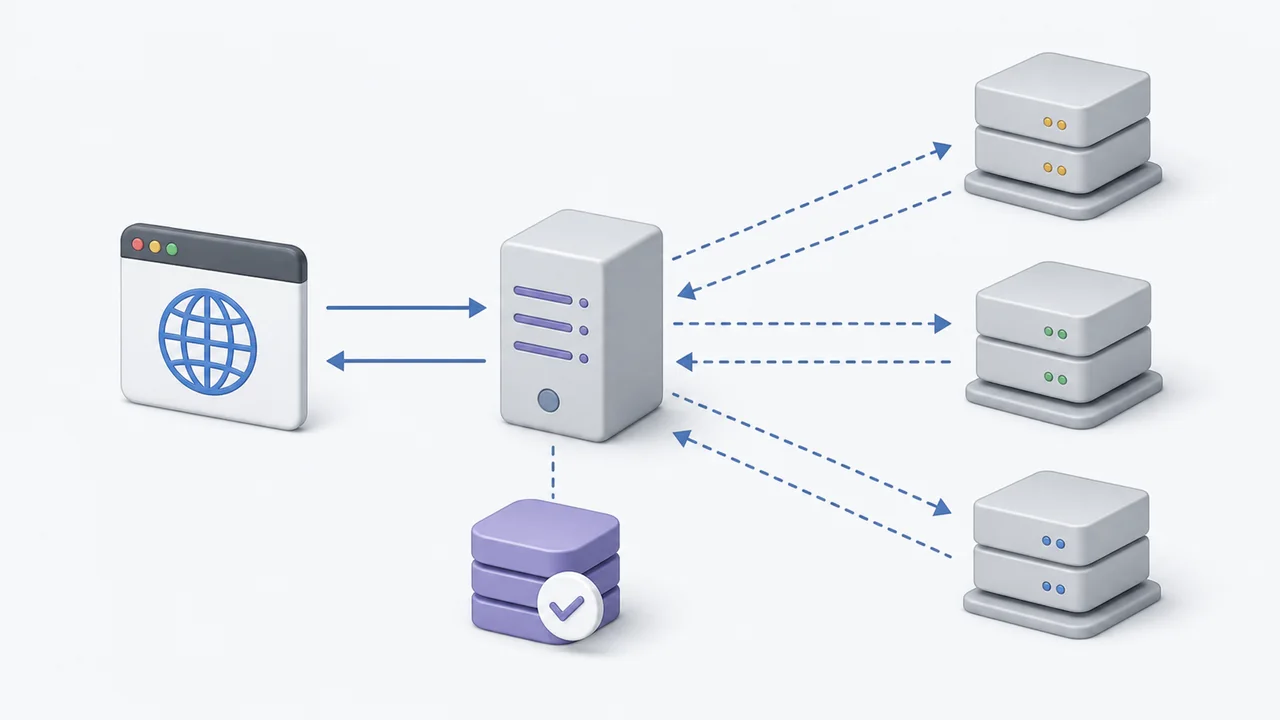
Quand un appareil cherche un nom de domaine, il interroge généralement un résolveur DNS : celui du fournisseur d’accès, de l’entreprise, du VPN ou d’un service public. Si ce résolveur possède déjà la réponse en cache, il la renvoie. Sinon, il remonte la hiérarchie DNS jusqu’aux serveurs autoritaires du domaine.
Les serveurs autoritaires sont ceux qui détiennent la zone DNS officielle. C’est là que la configuration publiée fait foi. Le registrar peut être différent de l’hébergeur, et l’hébergeur peut être différent du prestataire DNS. C’est une source classique d’erreur : on modifie une valeur dans un panneau qui n’est pas celui réellement interrogé par Internet.
Le cache accélère tout le système, mais il complique les migrations. Un ancien enregistrement peut rester visible quelque temps chez certains résolveurs. Avant de déclarer qu’un changement “ne marche pas”, il faut regarder le TTL, le serveur interrogé et la réponse autoritaire. Sans cette méthode, on confond vite un cache encore actif avec une mauvaise configuration.
La résolution DNS passe par un résolveur, un cache éventuel et les serveurs autoritaires du domaine.
A, AAAA et CNAME : les enregistrements du web
L’enregistrement A pointe un nom vers une adresse IPv4. L’enregistrement AAAA fait la même chose avec une adresse IPv6. Ce sont les réponses les plus directes pour envoyer un domaine ou un sous-domaine vers une infrastructure web. Si l’adresse change lors d’une migration, ces enregistrements sont souvent concernés.
Le CNAME fonctionne autrement. Il crée un alias vers un autre nom. C’est fréquent pour un sous-domaine géré par un service externe : documentation, application, outil d’emailing, plateforme no-code, CDN ou espace client. Le CNAME dit en substance : pour ce nom, allez regarder cet autre nom. Il ne doit pas être utilisé comme une adresse IP déguisée.
Il faut aussi connaître une limite importante : on évite généralement de placer un CNAME au domaine racine lorsque d’autres enregistrements doivent coexister. Beaucoup de plateformes proposent des alternatives adaptées, mais le principe reste le même : chaque type doit respecter les contraintes de la zone.
Les emails dépendent fortement du DNS. Les enregistrements MX indiquent quels serveurs reçoivent les messages du domaine. Ils peuvent avoir une priorité : le serveur avec la priorité la plus basse est généralement essayé en premier. Si ces valeurs sont mauvaises, les messages entrants risquent d’échouer, même si le site web fonctionne parfaitement.
Les enregistrements TXT servent souvent à l’authentification. SPF indique quels serveurs sont autorisés à envoyer pour le domaine. DKIM publie une clé permettant de vérifier une signature. DMARC indique comment traiter les messages qui échouent aux contrôles et où envoyer certains rapports. Ces mécanismes n’empêchent pas toute fraude, mais ils renforcent la confiance email.
Le diagnostic doit rester séparé. Un problème de réception se regarde d’abord côté MX. Un problème d’arrivée en spam peut venir de SPF, DKIM, DMARC, de la réputation d’envoi ou du contenu. Supprimer un TXT au hasard peut empirer la délivrabilité. Ajouter plusieurs SPF concurrents est aussi une erreur classique : un domaine doit garder une politique SPF cohérente.
NS et SOA : l’autorité de la zone
Les enregistrements NS indiquent les serveurs de noms autoritaires pour une zone. Ce sont eux qui répondent officiellement pour le domaine. Lorsqu’un domaine change de prestataire DNS, les NS déclarés au niveau du registrar deviennent critiques. Une erreur à ce niveau peut rendre toute la zone invisible ou publier une ancienne configuration.
Le SOA contient des informations d’administration : serveur principal, contact technique, numéro de série et temporisations utilisées par les serveurs secondaires. La plupart des propriétaires de site ne le modifient pas directement, mais il aide à comprendre la cohérence de la zone dans des environnements plus techniques.
Avant de corriger une panne DNS, commencez par identifier le serveur autoritaire. Si vous n’êtes pas sur le bon panneau, toutes les modifications semblent réussies localement mais ne changent rien pour les visiteurs. C’est l’un des pièges les plus fréquents dans les migrations de domaine.
TXT, CAA, SRV et PTR : les enregistrements de service
Le TXT est polyvalent. Il sert aux validations de domaine, à SPF, DKIM, DMARC et à de nombreux outils tiers. Cette souplesse explique son succès, mais aussi son désordre. Une zone ancienne contient souvent des TXT laissés par des plateformes abandonnées. Ces traces peuvent créer de la confusion, surtout lorsque personne ne sait encore à quoi elles servent.
Le CAA permet de préciser quelles autorités de certification peuvent émettre des certificats pour le domaine. Ce n’est pas indispensable sur tous les projets, mais c’est un contrôle utile dans des environnements plus stricts. Le SRV décrit certains services avec hôte et port. Le PTR sert à la résolution inverse, notamment pour relier une adresse IP à un nom, sujet important pour certaines configurations mail ou réseau.
Les enregistrements plus récents comme HTTPS ou SVCB peuvent transporter des informations de service avancées. Ils ne remplacent pas les bases, mais montrent que le DNS continue d’évoluer. Pour la plupart des sites, la priorité reste simple : maintenir propres les enregistrements réellement utilisés.
TTL : la valeur qui décide combien de temps une réponse reste en cache
Le TTL, pour Time To Live, indique combien de temps une réponse DNS peut rester en cache. Un TTL long réduit les requêtes répétées et stabilise les réponses. Un TTL court facilite les changements rapides, mais augmente les interrogations. Il n’existe pas de valeur universelle parfaite : le bon choix dépend du service et du contexte.
Avant une migration, baissez les TTL suffisamment tôt. Le jour de la bascule, les anciens caches expireront plus vite. Après stabilisation, vous pouvez remonter les valeurs pour limiter la charge et éviter une zone trop nerveuse. Cette préparation évite de découvrir trop tard que la propagation DNS prendra plus de temps que prévu.
Attention toutefois : le TTL ne répare pas une mauvaise valeur. Si l’enregistrement autoritaire est faux, attendre ne changera rien. Le diagnostic doit toujours distinguer la valeur publiée, la valeur en cache et le service qui reçoit réellement le trafic.
Préparer une migration DNS sans casser le web ni les emails
Une migration DNS commence avant le changement visible. Il faut d’abord exporter ou recopier la zone actuelle, puis classer les enregistrements par service : site principal, www, emails, sous-domaines applicatifs, validations SaaS, CDN, certificats et outils marketing. Cette étape paraît lente, mais elle évite de perdre un enregistrement discret qui servait encore à une plateforme importante.
Ensuite, définissez ce qui change vraiment. Une migration d’hébergement web ne demande pas forcément de toucher aux MX. Un changement de prestataire mail ne demande pas forcément de toucher aux A du site. Un changement de serveurs DNS, lui, impose de reproduire toute la zone chez le nouveau fournisseur avant de modifier les NS. Ces trois scénarios sont souvent confondus alors qu’ils n’ont pas le même périmètre de risque.
Le jour de la bascule, modifiez peu d’éléments à la fois. Vérifiez la réponse autoritaire, puis testez le service réel : chargement du site, HTTPS, redirections, réception email, envoi email, validation SaaS. Gardez l’ancienne configuration sous la main. Si le nouveau service échoue, vous devez savoir quelle valeur remettre, où la remettre et combien de temps le cache peut continuer à exposer l’ancien état.
Sous-domaines et outils externes : le grand angle mort
Les zones DNS vieillissent mal quand personne ne les relit. Un domaine peut accumuler des sous-domaines pour une campagne, une ancienne application, une documentation, un outil de support, un CRM, une plateforme d’emailing ou un environnement de test. Au bout de quelques années, certains enregistrements ne sont plus compris par l’équipe en place.
Ce désordre crée deux problèmes. Le premier est opérationnel : lors d’une migration, personne ne sait si l’entrée peut être supprimée. Le second est sécuritaire : un sous-domaine qui pointe vers un service abandonné peut devenir un point faible si ce service peut être réclamé ou réactivé par quelqu’un d’autre. Une zone DNS doit donc être auditée comme un inventaire vivant.
La bonne pratique consiste à documenter chaque entrée non évidente : propriétaire, service lié, date de création, prestataire, criticité et procédure de suppression. Les petites équipes n’ont pas besoin d’un outil complexe. Un tableau à jour vaut mieux qu’une zone DNS pleine de noms mystérieux.
Les erreurs qui cassent une zone DNS
La première erreur est de modifier le mauvais nom. Le domaine racine, www, app et mail sont des noms différents. Corriger exemple.fr ne corrige pas forcément www.exemple.fr. La deuxième erreur est de confondre DNS et redirection web : un CNAME ne redirige pas une page, il donne un alias technique.
La troisième erreur consiste à modifier plusieurs choses à la fois. Si vous changez les NS, les A, les MX et les TXT dans la même fenêtre, le retour arrière devient pénible. Une migration propre se prépare avec une liste des valeurs avant/après, un horaire, un responsable et une méthode de vérification.
La quatrième erreur est de laisser des entrées mortes. Un sous-domaine pointant vers un service supprimé peut devenir une surface de risque. Un vieux TXT peut induire en erreur. Une IP abandonnée peut envoyer les visiteurs vers une mauvaise destination. Une zone DNS doit être relue comme un inventaire technique.
Comment diagnostiquer sans partir dans tous les sens
Commencez par le service touché. Si seul le site ne répond plus, regardez A, AAAA, CNAME, HTTPS, certificat et hébergement. Si seuls les emails posent problème, regardez MX, SPF, DKIM, DMARC et logs mail. Si un outil SaaS ne valide pas le domaine, vérifiez le nom exact demandé et le TXT ou CNAME attendu.
Ensuite, comparez plusieurs réponses. Interrogez votre résolveur habituel, un autre résolveur et si possible le serveur autoritaire. Notez le nom, le type, la valeur, le TTL et l’heure. Si tout le monde voit la même valeur, la panne peut être ailleurs : application, serveur, pare-feu, certificat, routage ou configuration mail.
Cette méthode évite d’appeler “problème DNS” chaque incident invisible. Le DNS dit où aller. Il ne garantit pas que le serveur derrière répond, que le certificat est valide ou que l’application fonctionne. Le bon diagnostic sépare la résolution de nom du reste de la chaîne.
Checklist
Checklist avant de modifier une zone DNS
À suivre avant une migration, une correction mail ou l’ajout d’un service externe.
✓Identifier le serveur autoritaire réellement utilisé.
✓Sauvegarder les valeurs actuelles avant modification.
✓Vérifier le nom exact : racine, www, mail, app ou sous-domaine dédié.
✓Contrôler le type attendu : A, AAAA, CNAME, MX, TXT, NS ou autre.
✓Adapter le TTL avant une bascule importante.
✓Tester la réponse autoritaire puis plusieurs résolveurs.
✓Documenter la date, la raison du changement et le plan de retour arrière.
Sources utiles
Le bon réflexe
Une zone DNS fiable n’est pas forcément complexe. Elle est lisible, documentée et nettoyée. Chaque entrée a un rôle, un propriétaire et une raison d’exister. Les changements sont préparés, testés et notés. Cette discipline paraît administrative, mais elle évite les pannes les plus coûteuses.
Avant de toucher à une zone, posez trois questions : suis-je sur le serveur autoritaire ? Quel service dépend de cette ligne ? Comment revenir en arrière si le résultat n’est pas celui attendu ? Si ces trois réponses sont claires, la modification DNS devient beaucoup moins risquée.
À lire aussi
statuts juridiques permet de retrouver les points pratiques liés à les statuts juridiques fixent les règles de l’entreprise.
Toujours à l'affût de la prochaine nouveauté dans l'univers numérique, je baigne dans l'univers des jeux vidéo et de l'informatique depuis mon enfance, ce qui m'a permis…
Microsoft Intune devient utile quand le déploiement est cadré. Voici une méthode progressive pour sécuriser les appareils sans casser le quotidien des équipes.




 · ·13 min




