Décision
Routeur
Doit-il seulement choisir le chemin entre réseaux ?
Impact décision : À vérifier quand une machine ne sait plus atteindre une destination.


Une passerelle informatique est l’équipement ou le service qui permet à deux environnements réseau de communiquer alors qu’ils n’ont pas exactement les mêmes règles, les mêmes adresses ou les mêmes usages. Dans une PME, c’est souvent l’élément que personne ne regarde quand tout fonctionne, puis celui que tout le monde accuse quand Internet, le VPN, la messagerie ou une application métier tombe. Cette discrétion explique pourquoi sa documentation arrive trop tard, au moment où l’incident est déjà visible.
Le terme peut désigner plusieurs réalités : une box, un routeur, un pare-feu, un proxy, une passerelle applicative, une passerelle VPN ou un équipement spécialisé entre deux réseaux industriels. Le bon réflexe n’est donc pas de chercher une définition unique et abstraite, mais de demander : quelle frontière réseau cette passerelle fait-elle passer, avec quelles règles, et pour quel niveau de risque ? Cette question évite de confondre un simple chemin technique avec une zone critique de sécurité.
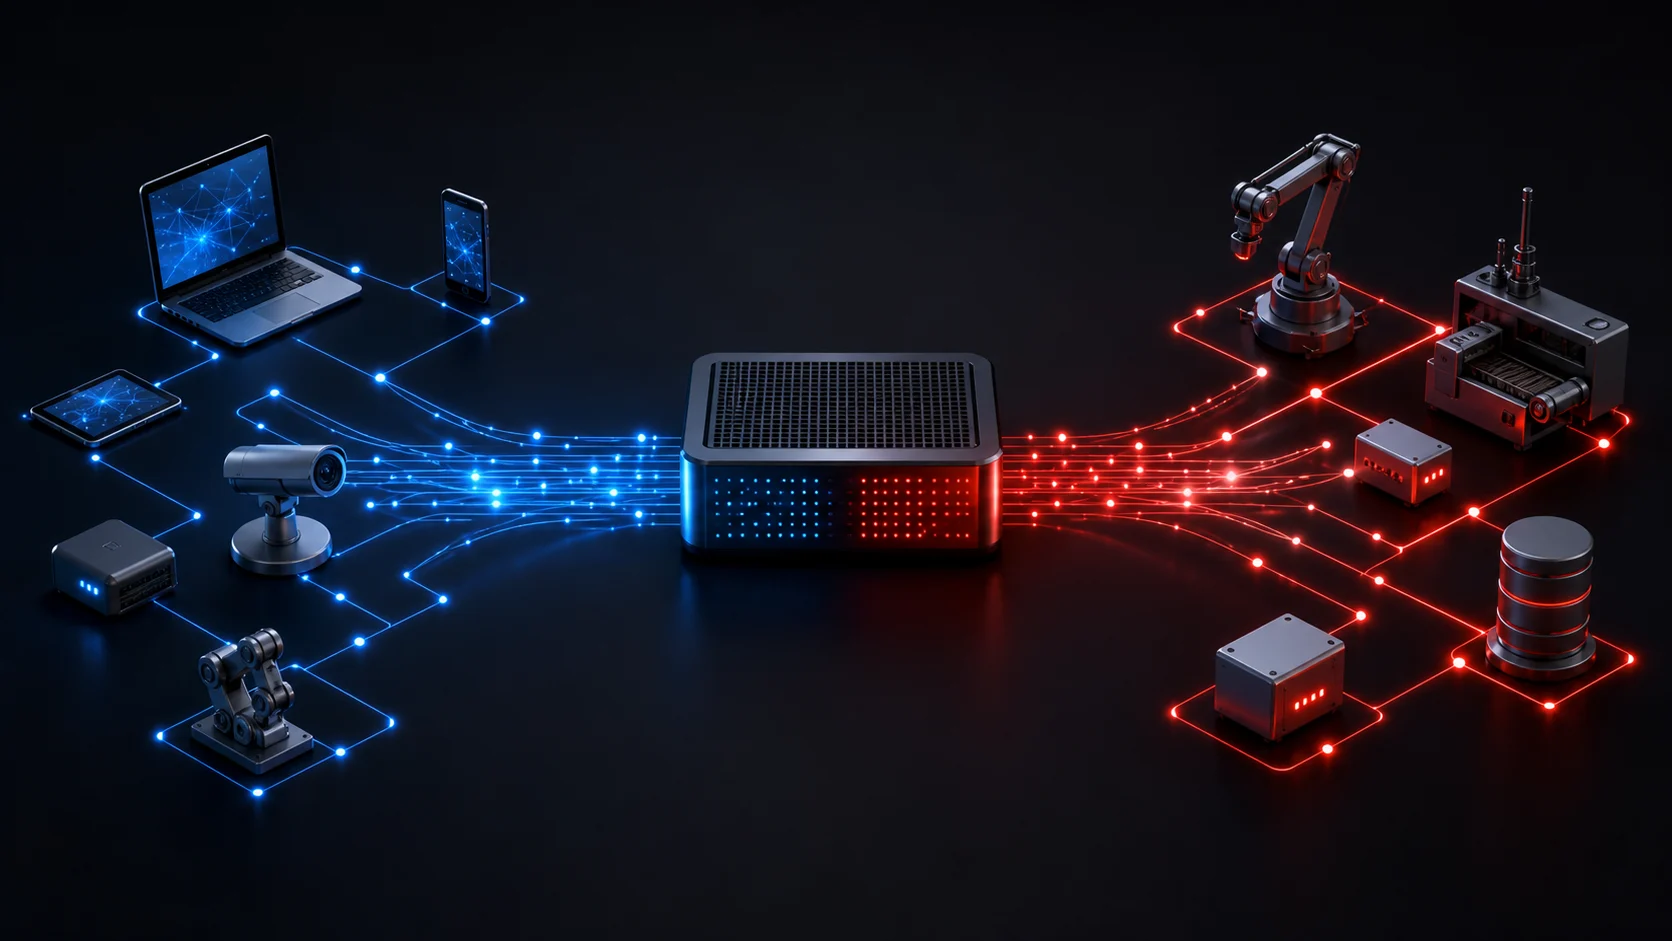
Une passerelle est un point intermédiaire entre deux réseaux ou deux systèmes. Elle reçoit un trafic d’un côté, applique une règle de passage, puis l’envoie vers l’autre côté si les conditions sont remplies. Cette règle peut être très simple, comme transmettre un paquet vers Internet, ou plus complexe, comme traduire un protocole applicatif.
Dans un réseau local, la passerelle par défaut est souvent l’adresse du routeur ou de la box. Quand un ordinateur veut joindre une adresse qui n’appartient pas au réseau interne, il envoie le trafic vers cette passerelle. Elle décide ensuite où l’orienter. Sans elle, la machine peut parler aux équipements locaux, mais elle ne sait pas sortir proprement vers l’extérieur.
La définition devient plus intéressante dès qu’on sort du cas domestique. Une entreprise peut utiliser une passerelle pour relier un site distant, isoler un réseau invité, connecter un système industriel, publier une application interne ou faire passer une authentification vers le cloud. Dans chaque cas, la passerelle n’est pas seulement un tuyau : elle matérialise une frontière de confiance, avec des flux autorisés, des flux refusés, des traces et parfois des comptes d’administration très sensibles.
Son premier rôle est la connectivité. Sans ce passage, chaque réseau reste isolé dans son périmètre.
Elle donne un chemin entre deux espaces qui ne se voient pas directement. Sans passerelle, chaque réseau reste dans son périmètre. Avec elle, un poste peut atteindre Internet, un serveur peut répondre à une application, ou un collaborateur distant peut se connecter via VPN.
Son deuxième rôle est la traduction. C’est le cas du NAT, qui permet à plusieurs machines privées de partager une adresse publique, ou à des adresses internes de rester invisibles depuis l’extérieur. Cette traduction n’est pas magique : la passerelle doit garder une table de correspondance pour savoir quelle réponse renvoyer à quelle machine, et ce suivi peut devenir un point de diagnostic quand une application fonctionne en local mais échoue à travers Internet.
Son troisième rôle est le contrôle. Une passerelle peut laisser passer certains flux, en bloquer d’autres, journaliser les connexions, limiter des ports ou imposer une authentification. C’est ici que la passerelle rejoint parfois le pare-feu. Le mot change selon le produit, mais le risque reste le même : tout ce qui passe par ce point dépend de sa configuration.
| Fonction | Ce que fait la passerelle | Point à surveiller |
|---|---|---|
| Routage | Oriente le trafic vers le bon réseau | Routes, passerelle par défaut |
| NAT | Traduit des adresses internes et externes | Ports exposés, règles de redirection |
| Filtrage | Autorise ou bloque des flux | Règles trop larges, exceptions anciennes |
| Proxy | Intermédie une requête applicative | Authentification, traces, certificats |
| VPN | Crée un tunnel entre réseaux ou utilisateurs | Comptes, chiffrement, journalisation |
Un routeur choisit un chemin réseau. Un pare-feu applique une politique de sécurité. Une passerelle relie deux environnements qui ne sont pas forcément identiques. Dans les produits réels, ces fonctions sont souvent regroupées dans le même boîtier. Une box Internet route, fait du NAT, filtre certains flux et sert de passerelle par défaut. C’est pratique, mais cela brouille le vocabulaire : quand un incident survient, l’équipe doit parler de la fonction en cause, pas seulement du boîtier.
Le problème vient quand on confond l’équipement et la fonction. Dire “la passerelle est en panne” ne suffit pas. Est-ce la route par défaut ? Le NAT ? La résolution DNS ? Le tunnel VPN ? Le filtrage ? Le boîtier physique ? Une bonne exploitation commence par cette distinction, car elle évite de redémarrer tout le réseau au lieu d’isoler la vraie cause.
Enregistrements DNS : comprendre les types, les usages et les erreurs à éviter fait l'objet d'un décryptage dédié dans Enregistrements DNS : comprendre les types, les.
La précision fait gagner du temps. Elle évite les redémarrages réflexes et les diagnostics trop larges.
Pour une PME, cette précision a un impact direct. Si le même équipement gère Internet, le Wi-Fi invité, le VPN et les redirections vers un serveur interne, il devient un point critique. Une modification mal comprise peut couper plusieurs usages en même temps.
Doit-il seulement choisir le chemin entre réseaux ?
Impact décision : À vérifier quand une machine ne sait plus atteindre une destination.
Doit-il autoriser ou bloquer des flux ?
Impact décision : À auditer avant d’ouvrir un port ou un accès distant.
Doit-il traduire des adresses ou des ports ?
Impact décision : Critique pour comprendre les redirections et les services exposés.
Doit-il comprendre une application précise ?
Impact décision : Utile pour filtrer, tracer ou authentifier au niveau applicatif.
Sur un poste Windows, macOS ou Linux, la passerelle par défaut indique où envoyer le trafic qui ne correspond pas au réseau local. Si votre ordinateur a l’adresse 192.168.1.24 et que votre routeur interne est en 192.168.1.1, cette adresse sert souvent de passerelle. Le poste lui confie les paquets destinés à Internet ou à d’autres réseaux. Si cette valeur est incohérente, la machine peut paraître “connectée” tout en étant incapable de sortir du réseau local.
Quand cette valeur est absente ou incorrecte, le symptôme est parlant : l’ordinateur peut parfois joindre l’imprimante locale ou un NAS, mais pas Internet. Avant d’accuser le fournisseur d’accès ou le serveur distant, vérifiez l’adresse IP, le masque, la passerelle et le DNS.
Ce contrôle est basique, mais il évite des interventions inutiles. Dans les petites structures, un changement DHCP, une box remplacée ou un VLAN ajouté peut suffire à distribuer une mauvaise passerelle. Le réseau ne tombe pas toujours complètement ; il devient incohérent.
Le NAT, ou traduction d’adresses réseau, est l’une des fonctions les plus fréquentes d’une passerelle. Il permet à des machines internes utilisant des adresses privées de communiquer avec l’extérieur via une adresse publique. Pour l’utilisateur, tout semble direct. En réalité, la passerelle modifie des informations d’adresse et garde le suivi des échanges.
Cette mécanique est pratique, mais elle a des effets secondaires. Elle complique certaines applications temps réel, certains jeux en ligne, la voix sur IP, les connexions pair-à-pair ou l’hébergement d’un service interne. C’est pour cela qu’on parle parfois d’ouverture de port, de redirection, de NAT strict ou modéré. Derrière ces expressions, il y a toujours une règle de passage à clarifier, puis à documenter pour ne pas oublier pourquoi elle existe.
Le NAT ne remplace pas une politique de sécurité. Il masque souvent des machines internes, mais une mauvaise redirection peut exposer un service fragile. Traitez chaque ouverture comme une exception documentée, avec un propriétaire, une justification et une date de revue.
Ne le traitez donc pas comme une protection complète. C’est une fonction réseau, pas une stratégie.
Une passerelle est rarement neutre pour la sécurité. Elle concentre des flux, des règles, des journaux, parfois des certificats et des accès administrateur. Si elle est mal protégée, elle peut devenir un point d’entrée. Si elle est mal documentée, elle devient un point de panne difficile à diagnostiquer. Le danger n’est pas seulement l’attaque spectaculaire : c’est aussi la petite exception ajoutée un vendredi soir, jamais retirée, puis oubliée dans la configuration.
Les risques les plus fréquents sont simples : compte administrateur partagé, firmware jamais mis à jour, règles de filtrage empilées depuis des années, ports exposés sans raison, absence de sauvegarde de configuration. Rien de spectaculaire, mais assez pour transformer un équipement discret en faiblesse durable.
La bonne pratique consiste à séparer les rôles quand c’est nécessaire, puis à documenter ce qui reste centralisé. Une petite entreprise n’a pas toujours besoin d’une architecture complexe. Elle a besoin de savoir qui administre la passerelle, quelles règles sont actives, comment revenir en arrière et où consulter les journaux réseau en cas d’incident. Cette clarté opérationnelle vaut souvent plus qu’un empilement d’outils dont personne ne maîtrise vraiment les règles.
Une passerelle applicative ne se contente pas de transporter un paquet. Elle comprend un usage précis : messagerie, web, API, authentification, stockage, voix, jeu en ligne ou service métier. Elle peut inspecter une requête, appliquer une règle spécifique, réécrire une adresse, imposer une authentification ou publier un service sans exposer directement le serveur interne. Cette couche devient utile quand le contrôle attendu porte sur l’application elle-même, pas seulement sur une adresse IP.
Ce type de passerelle est utile quand le besoin dépasse le simple routage. Par exemple, publier une application interne vers des utilisateurs distants, protéger une API, filtrer des requêtes web ou centraliser l’accès à des services cloud. Elle devient alors une couche de contrôle, pas seulement une porte réseau.
Mais cette puissance demande de la clarté. Une passerelle applicative mal comprise peut bloquer des flux légitimes, masquer une erreur applicative ou rendre le diagnostic plus lent. Avant d’en ajouter une, formulez le besoin en une phrase.
“Nous voulons contrôler tel accès, pour tel public, avec telle règle.” Cette phrase suffit souvent à clarifier le choix.
La première erreur est d’ouvrir trop large. Une règle qui autorise “temporairement” tout un réseau, tous les ports ou toutes les sources reste souvent en place.
C’est efficace pour dépanner. C’est dangereux si personne ne revient ensuite à une configuration maîtrisée.
La deuxième erreur est de ne pas nommer les règles. Dans six mois, une ligne “test serveur” ne dira plus rien à personne. Une règle devrait préciser le service, le propriétaire, la raison et si possible la date de validation. Cette discipline paraît administrative, mais elle accélère les diagnostics.
La troisième erreur est d’ignorer les journaux. Une passerelle qui filtre sans tracer laisse l’équipe dans le flou. À l’inverse, trop de logs jamais lus n’aident pas davantage. Cherchez le bon niveau : assez d’informations pour comprendre un refus réseau, pas un bruit permanent que personne ne surveille.
Commencez par déterminer ce qui fonctionne encore. Une machine joint-elle son réseau local ? Peut-elle atteindre la passerelle ? Le DNS répond-il ? Une autre machine du même réseau a-t-elle le même problème ? Cette approche évite de confondre panne de passerelle, panne DNS, blocage applicatif ou incident opérateur. Elle oblige aussi à regarder les faits dans le bon ordre, plutôt que de partir directement vers le scénario le plus bruyant.
Ensuite, testez par couches : adresse IP, masque, passerelle, DNS, route, port, application. Un ping peut confirmer une connectivité de base, mais il ne prouve pas qu’un service web, un VPN ou une API fonctionne. Pour un service précis, testez le port concerné et consultez les journaux de la passerelle.
Enfin, regardez les changements récents. Nouvelle box, nouveau VLAN, migration cloud, règle VPN modifiée, certificat expiré, mise à jour automatique. Dans beaucoup d’incidents, la passerelle n’est pas “mystérieusement tombée” : elle applique simplement une règle devenue incohérente avec le reste du système.
Traitez la passerelle comme un actif critique, pas comme un boîtier technique oublié. Notez son rôle, son adresse d’administration, ses sauvegardes, ses règles principales et la personne responsable. Cette documentation doit être assez simple pour être relue pendant un incident, pas seulement rangée dans un audit. Si elle tient sur une page claire, elle sera probablement plus utile qu’un schéma complexe que personne n’ose mettre à jour.
La prochaine action utile est concrète : listez vos passerelles actuelles, puis associez chacune à un usage. Internet, VPN, Wi-Fi invité, publication web, réseau IoT, accès cloud, site distant. Si vous ne savez pas expliquer pourquoi une passerelle existe et ce qu’elle laisse passer, c’est le premier point à clarifier. Cette cartographie courte vaut mieux qu’un schéma réseau décoratif mais jamais mis à jour.

À lire aussi

Le Firestick TV stick transforme n'importe quel écran en plateforme de divertissement. Pour en tirer le meilleur, vous avez [ ]
· ·13 min 
Le guide clair pour partager une connexion internet avec un PC, une tablette ou une console : méthode, sécurité, data et dépannage.
 · ·8 min

La qualité d'une navigation en ligne ne se devine pas ; elle se mesure. Pourtant, beaucoup hésitent encore à lancer un [ ]
· ·15 min 
Voici comment couper l'overlay Discord globalement ou par jeu, vérifier le raccourci et corriger les conflits qui gênent les FPS ou l'affichage.
· ·5 min 
Microsoft Intune devient utile quand le déploiement est cadré. Voici une méthode progressive pour sécuriser les appareils sans casser le quotidien des équipes.
· ·11 min 
Un message d'absence Teams utile ne se limite pas à un statut : il doit indiquer la période, le relais, l'urgence et rester cohérent avec Outlook.
· ·12 min Un recap net, des sorties a surveiller et nos meilleurs debriefs sans spam.
Aucun spam. Désinscription en un clic.
